Galeria
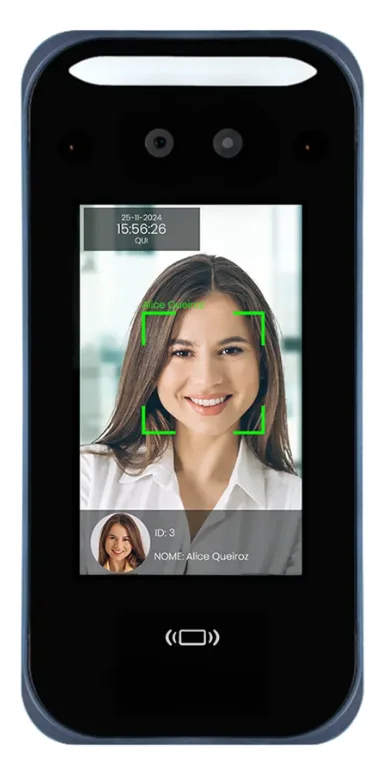
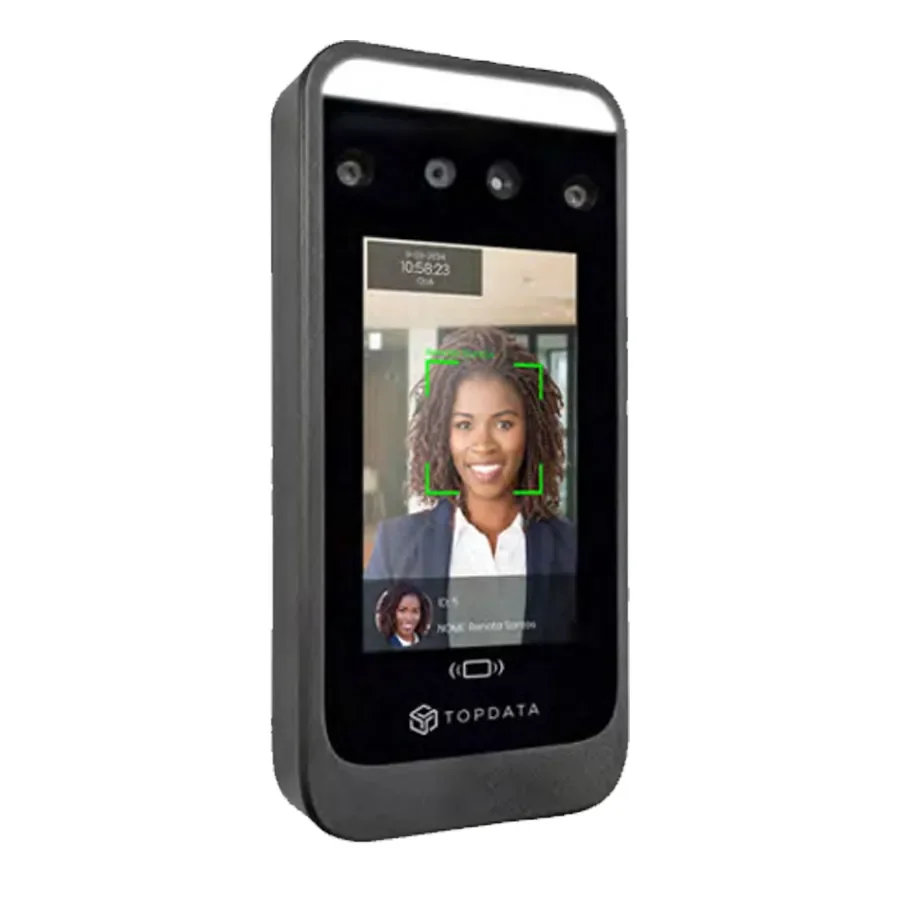
Clique nas imagens para ampliar
Sistema de acesso por reconhecimento facial: funcionamento, aplicações e integração
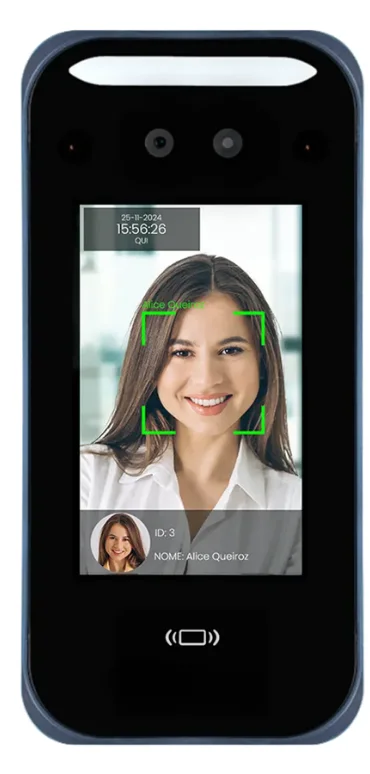
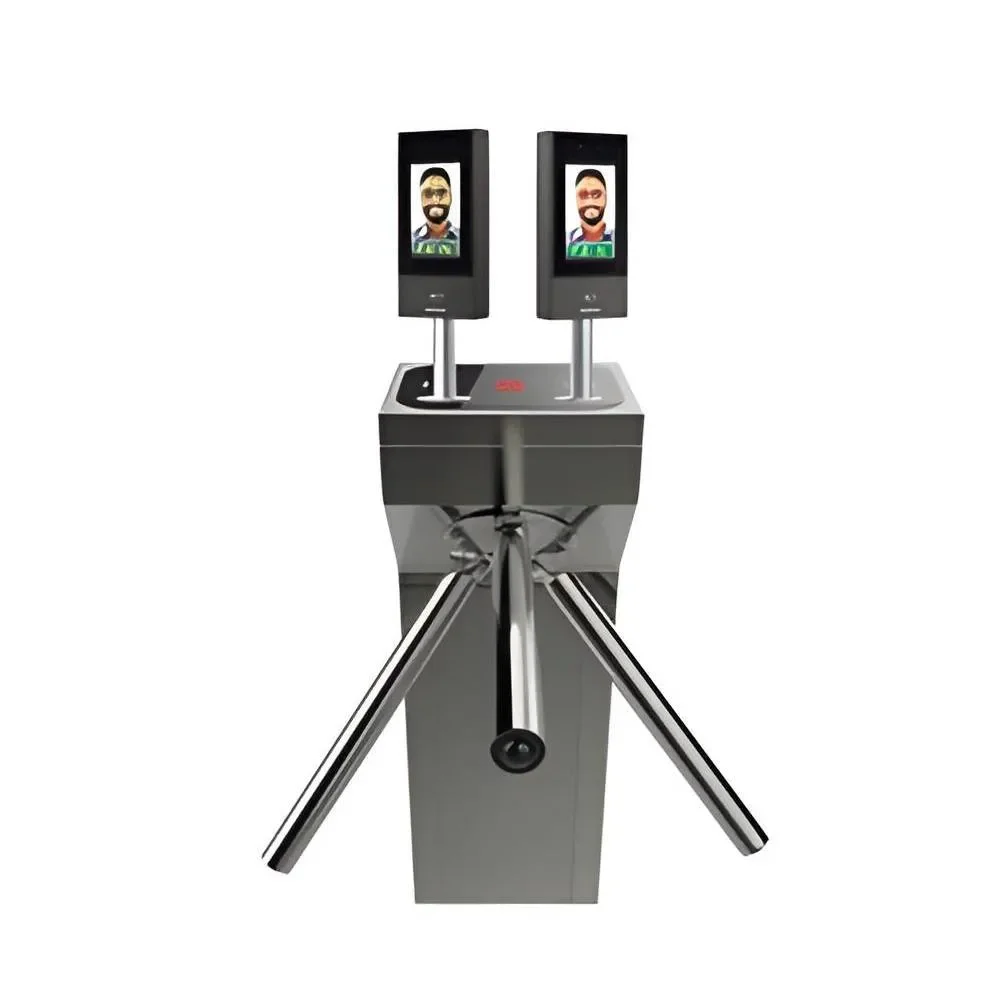
Um sistema de acesso por reconhecimento facial utiliza características do rosto para apoiar a autenticação de uma pessoa em determinado ambiente, equipamento ou fluxo operacional.
Em vez de depender exclusivamente de cartão, senha ou outro meio físico, a solução pode relacionar a imagem capturada por um dispositivo a uma credencial previamente cadastrada, conforme as regras definidas para aquele uso.
No contexto empresarial, essa tecnologia pode ser aplicada ao controle de acesso e quando houver compatibilidade entre os sistemas, ao registro de ponto.
Ela não deve ser confundida automaticamente com um software completo de gestão de pessoas. O reconhecimento facial é um recurso de autenticação, enquanto a gestão de ponto envolve regras de jornada, tratamento de marcações, relatórios e outros processos administrativos.
Etapas básicas de autenticação
Embora o funcionamento varie conforme o dispositivo, o software e a configuração do projeto, o fluxo normalmente considera etapas como:
- Captura: O dispositivo identifica a presença de uma pessoa e registra uma imagem ou conjunto de dados necessários à análise.
- Processamento: O sistema avalia características faciais relevantes e as compara com uma referência previamente cadastrada, quando essa modalidade de autenticação estiver configurada.
- Validação: A aplicação verifica se a correspondência atende aos critérios definidos e se a pessoa possui permissão para aquele local, horário ou operação.
- Liberação ou recusa: Conforme o resultado e as regras de acesso, o sistema pode liberar a passagem, registrar uma tentativa recusada ou solicitar um método alternativo.
- Registro do evento: A ocorrência pode ser enviada ao software responsável pelo controle de acesso ou pelo controle de ponto, respeitando a configuração e as integrações disponíveis.
Esse fluxo não significa que toda solução tenha os mesmos recursos, níveis de validação ou formas de armazenamento.
Por isso, é importante confirmar previamente quais funções estão disponíveis, como o cadastro é realizado, quais eventos são registrados e como as exceções são tratadas.
Controle de acesso, registro de ponto e gestão de RH
Esses conceitos se relacionam, mas cumprem funções diferentes:
- Controle de acesso: Administra a entrada ou a saída de pessoas em portas, áreas, ambientes ou equipamentos, com base em permissões previamente estabelecidas.
- Registro de ponto: Registra marcações associadas à jornada de trabalho, permitindo que a organização trate horários conforme suas regras internas e seus procedimentos trabalhistas.
- Gestão de RH: Reúne processos mais amplos de administração de pessoas, como informações funcionais, políticas internas e rotinas relacionadas aos recursos humanos.
Um mesmo projeto pode conectar essas camadas, mas a presença de um dispositivo facial não transforma, por si só, o controle de acesso em um sistema completo de ponto ou de RH.
A integração depende da arquitetura adotada, das permissões, dos formatos de dados e das funcionalidades efetivamente disponibilizadas.
A Rep Relógios atua há mais de 30 anos com sistemas de controle de ponto e soluções de controle de acesso para empresas, estabelecimentos comerciais e condomínios.
Sua solução de software de gestão de ponto contempla integração com sistemas de folha de pagamento e de gestão de recursos humanos.
Em uma avaliação comercial ou técnica, o escopo específico de uma aplicação com reconhecimento facial deve ser confirmado de acordo com as necessidades da organização.
Glossário essencial
A análise dessa etapa considera os seguintes aspectos:
- Reconhecimento facial: Tecnologia que analisa características do rosto para apoiar a identificação ou a verificação de uma pessoa.
- Biometria: Uso de características físicas ou comportamentais para reconhecer ou validar uma identidade.
- Autenticação: Processo de verificar se uma pessoa corresponde à credencial apresentada ou cadastrada.
- Credencial: Elemento usado para solicitar acesso ou registrar uma ação, como uma característica biométrica, cartão, senha ou outro identificador.
- Dispositivo: Equipamento responsável por capturar dados, processar uma solicitação ou controlar uma interface de acesso.
- Software: Aplicação que administra cadastros, permissões, eventos, regras, relatórios ou integrações.
- Base de dados: Conjunto organizado de informações utilizadas pelo sistema, que pode incluir cadastros, permissões e registros de eventos conforme a configuração adotada.
A adoção de biometria exige uma análise cuidadosa de segurança, privacidade e conformidade.
Antes de escolher uma solução, a organização deve definir a finalidade do uso, avaliar quais dados serão tratados, limitar os acessos administrativos e estabelecer procedimentos para falhas de leitura, recusas, indisponibilidade do dispositivo e atendimento a pessoas que necessitem de uma alternativa de autenticação.
Também é recomendável verificar políticas de retenção e descarte, rastreabilidade dos eventos, proteção da base de dados, responsabilidades internas e orientações de transparência aos usuários.
A LGPD deve ser considerada no planejamento, com validação jurídica e técnica adequada ao caso concreto.
Certificações ou homologações de um equipamento não substituem a análise completa de governança e conformidade do projeto.
Assim, o reconhecimento facial deve ser entendido como parte de uma solução maior.
A decisão responsável combina requisitos de acesso, regras de ponto, integração com sistemas existentes, proteção de dados e capacidade de suporte, em vez de avaliar apenas o método de autenticação.
Principais aplicações em empresas, comércios e condomínios
Um sistema de acesso por reconhecimento facial pode ser aplicado em diferentes ambientes para organizar a entrada de pessoas, controlar permissões e registrar eventos de acesso.
A utilidade da tecnologia depende do contexto operacional, da quantidade de usuários, das áreas envolvidas e das regras definidas por cada organização.
Entradas corporativas e áreas administrativas
Em empresas, a tecnologia pode ser utilizada na entrada principal, em recepções e em áreas administrativas que exigem identificação de usuários autorizados.
O reconhecimento facial funciona como uma forma de autenticação associada a uma credencial previamente cadastrada, permitindo que o sistema valide a identidade apresentada e registre o evento conforme as regras configuradas.
Entre as aplicações educacionais possíveis estão:
- Organização do fluxo de colaboradores, visitantes e prestadores autorizados;
- Controle de acesso a salas administrativas, laboratórios, estoques ou áreas restritas;
- Registro de data, horário e local de determinadas tentativas de acesso;
- Gerenciamento de permissões por perfil, função, unidade ou área;
- Apoio à consulta de ocorrências e à auditoria dos eventos registrados.
O acesso físico e o registro de jornada são finalidades relacionadas, mas não necessariamente equivalentes.
Uma empresa pode utilizar a autenticação facial para liberar a entrada em uma área e separadamente, registrar a jornada em um sistema de ponto.
Por isso, é importante definir se o projeto busca controlar portas e ambientes, organizar marcações de ponto, ou integrar as duas necessidades.
Estabelecimentos comerciais
Em estabelecimentos comerciais, a solução pode apoiar o controle de acesso a áreas que não devem permanecer abertas ao público, como depósitos, salas administrativas, áreas de retaguarda e espaços destinados a funcionários.
Também pode ser considerada em operações com diferentes turnos ou grupos de usuários, desde que as permissões e os procedimentos internos estejam claramente definidos.
Nesse cenário, o planejamento deve considerar:
- Quais entradas precisam de autenticação;
- Quais pessoas podem acessar cada área;
- Como visitantes e prestadores serão identificados;
- Como serão tratadas tentativas recusadas ou cadastros desatualizados;
- Quais responsáveis poderão consultar os registros;
- Qual procedimento será adotado em caso de indisponibilidade do equipamento ou da rede.
A tecnologia pode ajudar a centralizar informações sobre movimentações autorizadas e recusadas, mas não substitui políticas internas, supervisão operacional ou procedimentos de contingência.
Condomínios residenciais e comerciais
Em condomínios, o reconhecimento facial pode ser aplicado em portarias, acessos de moradores, entradas de áreas comuns e locais com níveis distintos de permissão.
O desenho da solução deve levar em conta a circulação de moradores, visitantes, funcionários, prestadores de serviço e veículos, quando houver integração com outros mecanismos de controle.
Uma avaliação adequada pode incluir:
- Cadastro e atualização dos usuários autorizados;
- Separação entre moradores, visitantes e prestadores;
- Regras para acessos temporários;
- Definição de áreas comuns e áreas restritas;
- Registro de eventos para consulta administrativa;
- Alternativas de autenticação para situações de exceção;
- Comunicação transparente sobre o uso da biometria e dos dados relacionados.
Em condomínios, a governança é especialmente importante porque diferentes grupos podem utilizar o mesmo ambiente.
A administração deve estabelecer responsabilidades, regras de acesso e procedimentos para atualização ou remoção de credenciais.
Controle de fluxo, registro de jornada e permissões
As aplicações podem ser organizadas em três frentes principais:
- Controle de fluxo: Identificação de pessoas em pontos de entrada e saída, com registro dos eventos conforme a configuração do sistema.
- Registro de jornada: Associação de marcações de entrada, saída e intervalos aos processos de controle de ponto, observando as regras internas e os requisitos aplicáveis.
- Gerenciamento de permissões: Definição de quem pode acessar determinados ambientes, em quais condições e por quanto tempo.
Essas frentes podem compartilhar dispositivos ou informações, mas exigem objetivos e configurações próprios.
Um controle de acesso voltado à proteção de uma área restrita não deve ser tratado automaticamente como um sistema completo de gestão de ponto.
Da mesma forma, um registro de jornada pode exigir regras específicas de tratamento, conferência e integração com outros processos administrativos.
Como adaptar a solução ao porte da organização?
Empresas de diferentes portes podem ter necessidades distintas.
Uma operação menor talvez precise controlar poucos acessos e um número limitado de perfis, enquanto uma organização com várias unidades pode precisar considerar diferentes locais, turnos, níveis de permissão e fluxos de aprovação.
Antes de escolher uma solução, é recomendável mapear:
- Quantidade aproximada de acessos diários;
- Número e perfil dos usuários;
- Quantidade de unidades, entradas e áreas controladas;
- Necessidade de registrar jornada ou apenas liberar acessos;
- Existência de visitantes, prestadores e usuários temporários;
- Regras para horários, turnos e permissões especiais;
- Necessidade de integração com controle de ponto, folha de pagamento ou sistemas de recursos humanos;
- Disponibilidade de conexão, equipamentos e suporte no ambiente;
- Procedimentos para falhas de autenticação, rede ou energia.
O objetivo não é selecionar a tecnologia apenas pelo número de usuários, mas compreender a relação entre volume de acessos, criticidade das áreas, complexidade das regras e capacidade de administração.
Uma análise mais precisa começa com perguntas que revelam informações normalmente ignoradas em uma avaliação superficial:
- O acesso será usado por colaboradores, moradores, visitantes, prestadores ou todos esses grupos? O planejamento deve distinguir autorizações permanentes, temporárias e procedimentos de acompanhamento.
- A prioridade é controlar portas, registrar jornada, administrar permissões ou combinar essas finalidades? A definição deve considerar as responsabilidades de colaboradores, gestores e administradores.
- Quantas entradas precisam de autenticação e quais áreas apresentam maior necessidade de controle? O número depende do total de usuários, dos acessos e dos locais envolvidos na operação.
- Existem diferentes níveis de acesso conforme função, unidade, horário ou tipo de usuário? A configuração depende dos locais controlados e das permissões necessárias para cada perfil.
- Como serão tratados usuários sem cadastro, visitantes ocasionais e credenciais temporárias? Os procedimentos de cadastro, atualização e bloqueio precisam ter responsáveis definidos.
- Há necessidade de consultar eventos por pessoa, local, período ou tipo de ocorrência? Os recursos de consulta devem ser avaliados conforme as atribuições e as necessidades dos usuários.
- O processo precisa conversar com um software de gestão de ponto ou com sistemas de folha de pagamento e recursos humanos? A compatibilidade e o fluxo de conferência devem ser validados com os responsáveis pelo processo.
- Quais alternativas estarão disponíveis quando o reconhecimento facial não puder ser utilizado? Os métodos disponíveis devem ser confirmados e comparados ao perfil dos usuários e ao ambiente.
- Quem será responsável pelo cadastro, pela revisão das permissões e pela análise dos registros? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
- Quais regras internas devem ser consideradas para privacidade, retenção e acesso às informações? Os prazos e os procedimentos de guarda devem ser definidos pelos responsáveis da organização.
As respostas ajudam a transformar uma demanda ampla em requisitos verificáveis.
Também permitem comparar uma solução de forma mais responsável, sem presumir que o mesmo desenho atenderá igualmente uma empresa, um comércio e um condomínio.
Experiência e avaliação do projeto
A Rep Relógios atua há mais de 30 anos com sistemas de controle de ponto e soluções de controle de acesso para empresas, estabelecimentos comerciais e condomínios.
Essa experiência setorial é relevante na etapa de levantamento, porque a aplicação do reconhecimento facial precisa ser relacionada aos processos reais de acesso, jornada, permissões e atendimento de cada organização.
A empresa oferece soluções adaptadas às necessidades individuais dos clientes, com suporte técnico especializado e atendimento personalizado.
Ao avaliar uma proposta, é recomendável apresentar o cenário completo. Locais de instalação, perfis de usuários, regras de acesso, necessidade de registro de ponto, integrações desejadas e procedimentos esperados para exceções.
Os recursos efetivamente disponíveis e o escopo adequado devem ser confirmados diretamente com a Rep Relógios antes da contratação ou implementação.
Benefícios e limitações da tecnologia
O reconhecimento facial pode tornar o controle de acesso mais fluido ao associar a autenticação a uma característica biométrica, reduzindo a dependência de cartões, crachás ou outros dispositivos físicos.
Em determinados cenários, também pode agilizar a passagem de pessoas autorizadas, organizar eventos de entrada e saída e centralizar informações para consulta administrativa.
No controle de ponto, os registros podem contribuir para uma visão mais estruturada da jornada, desde que estejam vinculados a regras claras, procedimentos de conferência e uma solução de gestão adequada.
Já no controle de acesso, o foco costuma estar na validação de permissões para ambientes, horários ou grupos de usuários.
Essas finalidades podem se relacionar, mas não são equivalentes. Registrar uma marcação de jornada não substitui a gestão de permissões, assim como liberar uma porta não representa, por si só, o fechamento correto da folha de pagamento.
Benefícios potenciais
Os benefícios considerados incluem:
- Menor dependência de credenciais físicas: A autenticação facial pode reduzir situações relacionadas a cartões esquecidos, danificados, emprestados ou não devolvidos.
- Agilidade operacional: Quando o ambiente, o dispositivo e o cadastro estão adequadamente configurados, a validação pode simplificar o fluxo de acesso.
- Rastreabilidade de eventos: Registros organizados podem apoiar auditorias internas, apuração de ocorrências e acompanhamento das movimentações autorizadas.
- Centralização de informações: A integração com um software de gestão pode reunir registros, permissões e ocorrências em um ambiente administrativo, conforme os recursos efetivamente disponíveis.
- Apoio à gestão de ponto: Quando o projeto contempla essa finalidade, os eventos podem alimentar processos de conferência da jornada e integração com sistemas corporativos, sempre de acordo com as regras adotadas pela organização.
Esses benefícios são potenciais, não automáticos.
A qualidade da experiência depende do dimensionamento do projeto, da configuração do dispositivo, da qualidade dos dados cadastrais, das condições do local e da existência de procedimentos para tratar exceções.
Limitações técnicas e operacionais
A autenticação facial pode sofrer influência de iluminação inadequada, posicionamento incorreto, obstruções no rosto, mudanças relevantes na aparência, distância em relação ao dispositivo e qualidade insuficiente das imagens utilizadas no cadastro.
Por isso, não é adequado tratar a tecnologia como infalível ou presumir o mesmo desempenho em todos os ambientes.
Também é necessário planejar situações de recusa, indisponibilidade do equipamento, falha de comunicação, manutenção, alteração de cadastro e acesso de visitantes ou prestadores.
Uma política de exceção deve indicar como a pessoa será identificada, quem poderá autorizar uma alternativa e como o evento será registrado para posterior conferência.
A acessibilidade merece atenção específica.
Nem todos os usuários terão as mesmas condições de interação com o dispositivo, e algumas pessoas podem precisar de uma alternativa de autenticação.
A organização deve avaliar opções complementares, sem transformar a biometria em único caminho quando isso puder criar barreiras operacionais ou de inclusão.
Outro limite está na governança dos dados.
Biometria não deve ser tratada apenas como uma funcionalidade de hardware.
O projeto precisa considerar finalidade, qualidade do cadastro, perfis de acesso administrativo, proteção das informações, retenção, descarte, auditoria e resposta a incidentes.
Comparação conceitual entre credenciais
A análise dessa etapa considera os seguintes aspectos:
- Reconhecimento facial: Pode oferecer uma experiência sem contato com cartões, mas exige atenção especial à qualidade do cadastro, às condições de captura, à privacidade e aos mecanismos de contingência.
- Cartão ou crachá: Costuma ser simples de substituir ou revogar, porém pode ser perdido, esquecido, danificado ou utilizado indevidamente por outra pessoa.
- Senha ou PIN: Não depende de um dispositivo físico nem de uma imagem facial, mas pode ser compartilhado, observado ou esquecido.
- Outras credenciais: Alternativas como dispositivos, códigos ou combinações de fatores podem atender a contextos específicos, desde que sejam compatíveis com o nível de segurança, a rotina e a capacidade operacional da organização.
Não existe uma credencial universalmente adequada para todas as empresas, estabelecimentos comerciais ou condomínios.
A escolha deve considerar o fluxo de pessoas, o nível de restrição de cada área, a necessidade de registro de jornada, os recursos disponíveis, as políticas internas e as alternativas para falhas ou usuários que não possam utilizar determinado método.
Como validar a tecnologia antes da adoção?
Antes de implementar, recomenda-se avaliar o cenário real em vez de decidir apenas pela promessa de praticidade.
Entre os pontos de verificação estão:
- Condições de iluminação, posicionamento e circulação no local;
- Quantidade e perfil dos usuários;
- Áreas que exigem controle e respectivos horários;
- Necessidade de registrar acesso, jornada ou ambos;
- Alternativas para recusas, falhas de conexão e indisponibilidade;
- Formas de cadastro, atualização e revogação de permissões;
- Integração com software de gestão de ponto, folha de pagamento ou recursos humanos;
- Controles de acesso administrativo, auditoria e proteção dos dados;
- Treinamento dos responsáveis e orientação aos usuários;
- Procedimentos de suporte, manutenção e tratamento de inconsistências.
Uma avaliação tecnicamente responsável deve incluir testes no ambiente em que a solução será utilizada, análise das políticas internas e confirmação dos recursos efetivamente oferecidos pelo fornecedor.
A experiência da Rep Relógios em sistemas de controle de ponto e controle de acesso pode ser considerada no levantamento de uma solução adaptada às necessidades da organização, mas o escopo, as integrações, os procedimentos de suporte e as condições de implementação devem ser confirmados diretamente com a empresa.
A melhor decisão é aquela que equilibra conveniência, segurança, privacidade, acessibilidade e continuidade operacional.
Reconhecimento facial pode ser uma alternativa útil em determinados projetos, mas seus benefícios dependem de uma arquitetura adequada, de governança contínua e de um plano claro para as situações em que a autenticação não ocorrer como esperado.
Integração com controle de ponto, folha de pagamento e RH
A integração é o ponto que conecta um sistema de acesso por reconhecimento facial à rotina de controle de ponto e gestão de pessoas.
Em vez de tratar o dispositivo de acesso como uma solução isolada, a organização pode avaliar como os eventos de autenticação serão registrados, validados e encaminhados aos sistemas responsáveis pela jornada, pela folha de pagamento e pelos processos de recursos humanos.
Como funciona o fluxo de integração?
Em um fluxo genérico, o processo pode seguir estas etapas:
- O dispositivo realiza a autenticação do usuário conforme as credenciais e regras configuradas.
- O evento é registrado pelo software de gestão, com informações relevantes para identificação do acesso ou da jornada.
- O sistema aplica as permissões e as regras de negócio definidas pela organização.
- Os registros de ponto podem ser submetidos a conferência e auditoria antes do fechamento da jornada.
- As informações consolidadas são enviadas por integração ou exportação ao sistema de folha de pagamento e quando aplicável, a plataformas de RH.
- Alterações, inconsistências e exceções são acompanhadas pelos responsáveis autorizados.
Esse fluxo pode variar conforme o dispositivo, o software, a infraestrutura e os sistemas já utilizados pela empresa.
Por isso, a existência de uma integração não significa que todos os formatos, regras ou níveis de automação estejam disponíveis em qualquer cenário.
Integração entre acesso, ponto e gestão de pessoas
Controle de acesso, registro de ponto e gestão de RH são processos relacionados, mas não equivalentes.
O controle de acesso organiza a entrada em locais ou áreas conforme permissões.
O controle de ponto registra eventos associados à jornada de trabalho.
Já o sistema de RH pode concentrar informações cadastrais, movimentações funcionais e outros processos administrativos.
A integração entre essas camadas pode reduzir a necessidade de lançamentos repetidos e facilitar a consulta aos registros.
Ainda assim, o sistema deve preservar a separação entre autorização de acesso, apuração de jornada e processamento da folha.
Essa distinção ajuda a evitar que um evento de entrada seja interpretado automaticamente como uma marcação válida de ponto sem considerar as regras internas aplicáveis.
O software de gestão de ponto da Rep Relógios pode ser integrado a sistemas de folha de pagamento e de gestão de recursos humanos.
Os recursos efetivamente disponíveis, os formatos aceitos e as condições técnicas precisam ser confirmados diretamente com a empresa, sem presumir parceiros, APIs ou funcionalidades que não foram especificados.
O que avaliar antes de integrar?
Para verificar a compatibilidade entre um sistema de acesso e o ambiente tecnológico da organização, é importante esclarecer:
- Quais dados serão enviados e recebidos em cada etapa do processo? Os dados e os recursos de administração precisam corresponder às necessidades da operação.
- A comunicação ocorrerá por API, exportação de arquivos ou outro método de integração? A integração depende das plataformas envolvidas e deve passar por avaliação técnica.
- Quais formatos de dados são aceitos pelos sistemas envolvidos? Os formatos e os campos devem corresponder aos requisitos das plataformas que receberão os dados.
- Como serão sincronizados usuários, identificadores, horários, permissões e alterações cadastrais? A definição deve considerar as responsabilidades de colaboradores, gestores e administradores.
- Quais regras de jornada devem ser aplicadas aos registros provenientes do dispositivo? As regras consideradas devem corresponder aos turnos, aos intervalos e às rotinas praticadas.
- Como o sistema tratará marcações duplicadas, ausentes, incompletas ou realizadas fora do horário esperado? O tratamento deve ser esclarecido para registros incompletos, duplicados ou divergentes.
- Quem poderá revisar, corrigir e aprovar inconsistências? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
- Haverá registros de auditoria para identificar alterações e responsáveis? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
- Como serão tratados períodos sem comunicação entre o dispositivo e o software? A seleção depende dos canais de registro e dos requisitos confirmados para a solução.
- Quais informações serão encaminhadas à folha de pagamento e em qual momento do ciclo de fechamento? A compatibilidade e o fluxo de conferência devem ser validados com os responsáveis pelo processo.
Essas respostas ajudam a distinguir uma integração operacional de uma simples exportação de dados.
Também permitem identificar dependências entre permissões, sincronização, auditoria e procedimentos de conferência.
Cuidados com inconsistências e governança
Uma integração bem planejada precisa prever exceções.
Falhas de comunicação, alterações cadastrais, duplicidade de registros, permissões desatualizadas e divergências entre horários podem afetar a interpretação dos eventos.
A organização deve definir uma rotina para identificar essas ocorrências, preservar o histórico e encaminhar cada caso aos responsáveis.
Também é recomendável estabelecer perfis de acesso administrativo, critérios para correção de registros e mecanismos de auditoria.
A automação deve apoiar a gestão, mas não elimina a necessidade de validação humana quando houver divergências ou situações não previstas pelas regras configuradas.
A Rep Relógios atua com soluções de controle de ponto e controle de acesso e oferece suporte técnico especializado e atendimento personalizado.
Ao solicitar uma avaliação, a empresa pode apresentar seu ambiente atual, os sistemas de folha e RH utilizados, as políticas de jornada e os pontos de acesso que pretende administrar.
Dessa forma, a proposta poderá ser analisada de acordo com as necessidades individuais da organização e com os recursos efetivamente confirmados.
Segurança, privacidade e conformidade no uso da biometria
A adoção de biometria facial em um sistema de controle de acesso ou de gestão de ponto deve ser tratada como um projeto de governança, e não apenas como a instalação de um dispositivo.
O planejamento precisa considerar a finalidade do tratamento, a necessidade real dos dados, os riscos operacionais, os direitos dos usuários e a capacidade da organização de administrar o ciclo de vida das informações.
Princípios essenciais para o projeto
A análise dessa etapa considera os seguintes aspectos:
- Minimização: Coletar e utilizar somente os dados necessários para a finalidade definida. A organização deve avaliar se todos os dados solicitados pelo sistema são indispensáveis e evitar usos posteriores incompatíveis com o objetivo original.
- Finalidade e transparência: Informar, de maneira compreensível, por que a biometria é utilizada, quem poderá acessar os registros, como o processo funciona e quais procedimentos existem para dúvidas, recusas ou falhas de autenticação.
- Controle de acesso: Limitar o acesso administrativo conforme as responsabilidades de cada função. Permissões devem ser individualizadas, revisadas periodicamente e removidas quando deixarem de ser necessárias.
- Retenção e descarte: Estabelecer critérios para retenção dos dados biométricos e dos eventos de acesso ou ponto. Ao fim da necessidade definida, o descarte deve ser realizado de forma controlada, documentada e compatível com as obrigações aplicáveis.
- Rastreabilidade: Manter registros que permitam identificar operações relevantes, como acessos administrativos, alterações de configuração, exportações e tratamentos de exceção.
- Gestão de incidentes: Definir previamente como a organização identificará, conterá, investigará e comunicará incidentes envolvendo dados, credenciais, dispositivos ou integrações.
Perguntas que devem ser respondidas antes da implementação
A empresa deve solicitar informações claras sobre o funcionamento da solução e registrar as decisões de governança.
Entre as perguntas relevantes estão:
- Onde os dados biométricos e os registros de eventos serão armazenados? O tratamento das informações deve ser avaliado conforme a finalidade e as responsabilidades envolvidas.
- Os dados permanecem no dispositivo, em um ambiente local, em infraestrutura remota ou em uma combinação desses modelos? As condições do local precisam ser comparadas aos requisitos dos equipamentos e dos sistemas.
- Quais mecanismos de proteção são aplicados durante o armazenamento e a transmissão? As medidas de proteção devem ser confirmadas para acesso, armazenamento e transmissão das informações.
- Quem poderá consultar, alterar, exportar ou excluir informações? Cada perfil deve refletir a função do usuário e as informações necessárias para sua atividade.
- Como são registrados os acessos administrativos e as mudanças de configuração? As autorizações e os procedimentos para tentativas recusadas precisam ser definidos para a operação.
- Existem perfis de permissão diferentes para administradores, gestores e usuários operacionais? A definição deve considerar as responsabilidades de colaboradores, gestores e administradores.
- Como o sistema trata uma recusa de autenticação, uma falha do dispositivo ou uma indisponibilidade de rede? Os procedimentos de contingência devem ser esclarecidos antes da utilização da solução.
- Há uma alternativa de autenticação ou de registro para pessoas que não possam ou não queiram utilizar a biometria, conforme as políticas internas e as exigências aplicáveis? Os métodos disponíveis devem ser confirmados e comparados ao perfil dos usuários e ao ambiente.
- Como ocorre a sincronização entre os registros de acesso, o software de gestão de ponto e eventuais sistemas de folha de pagamento ou recursos humanos? A compatibilidade e o fluxo de conferência devem ser validados com os responsáveis pelo processo.
- Quais procedimentos existem para corrigir inconsistências sem comprometer a rastreabilidade do histórico? Os recursos de consulta devem ser avaliados conforme as atribuições e as necessidades dos usuários.
As respostas devem ser avaliadas em conjunto com as políticas internas, os riscos do ambiente e os requisitos técnicos da organização.
Uma solução adequada precisa contemplar não apenas a autenticação, mas também administração de usuários, revisão de permissões, continuidade operacional e suporte a situações excepcionais.
LGPD e responsabilidade organizacional
A Lei Geral de Proteção de Dados Pessoais, conhecida como LGPD, deve ser considerada na análise de projetos que envolvam dados biométricos.
A organização responsável pelo tratamento precisa avaliar a finalidade, a base legal aplicável, a transparência, a segurança, os direitos dos titulares e as responsabilidades dos agentes envolvidos.
Essa avaliação não deve ser substituída por uma declaração genérica de conformidade do fornecedor ou por uma simples configuração técnica.
A interpretação da legislação depende do contexto concreto, do fluxo de dados, das relações entre as partes e das políticas adotadas.
Por isso, a definição de procedimentos e documentos deve ser validada com apoio jurídico e técnico especializado.
Também é recomendável manter um inventário dos dados tratados, revisar os riscos periodicamente e atualizar as medidas de proteção quando houver mudança no sistema, na finalidade ou no ambiente de uso.
Certificações e escopo da avaliação
A Rep Relógios informa que seus produtos são certificados e homologados pelo INMETRO.
Essa informação é um sinal relevante para a avaliação da qualidade e da confiabilidade dos produtos dentro do escopo correspondente, mas não significa, por si só, conformidade automática com a LGPD nem substitui a análise de privacidade, segurança da informação, governança e procedimentos internos da organização.
Ao avaliar uma solução, solicite a documentação aplicável ao produto e confirme quais recursos estão efetivamente disponíveis no escopo contratado.
A Rep Relógios atua com sistemas de controle de ponto e soluções de controle de acesso, oferecendo atendimento personalizado e suporte técnico especializado; ainda assim, as responsabilidades sobre finalidade, permissões, retenção e uso dos dados devem ser definidas entre os envolvidos no projeto.
Requisitos de governança responsável
A análise dessa etapa considera os seguintes aspectos:
- Definir a finalidade do reconhecimento facial e os ambientes em que ele será utilizado.
- Mapear os titulares, os perfis de acesso, os dispositivos e os sistemas que participarão do fluxo.
- Designar responsáveis por segurança, operação, atendimento a solicitações e resposta a incidentes.
- Documentar regras de inclusão, alteração, bloqueio e exclusão de usuários.
- Estabelecer prazos e critérios de retenção para dados biométricos e registros de eventos.
- Configurar permissões administrativas compatíveis com cada função.
- Testar alternativas para falhas de autenticação, indisponibilidade, acessibilidade e contingência.
- Validar os fluxos de integração, exportação, auditoria e correção de inconsistências.
- Orientar os usuários sobre transparência, uso adequado e canais internos para dúvidas.
- Revisar periodicamente os riscos, as permissões, os registros e a necessidade de manutenção dos dados.
A implantação responsável de um sistema de acesso por reconhecimento facial depende da combinação entre tecnologia, processos e governança.
Antes de contratar ou configurar a solução, a organização deve confirmar o escopo técnico, as práticas de proteção, as responsabilidades de cada parte e os procedimentos de suporte diretamente com a Rep Relógios, complementando essa análise com validação jurídica e técnica independente quando necessário.
Como avaliar e implementar uma solução de reconhecimento facial?
A implementação de um sistema de acesso por reconhecimento facial deve começar pelo entendimento do cenário real da organização.
A tecnologia pode conectar autenticação de usuários, controle de acesso e registro de jornada, mas a escolha adequada depende dos ambientes, das regras internas, das integrações necessárias e dos procedimentos definidos para situações de exceção.
Faça o levantamento dos requisitos
Antes de escolher dispositivos ou contratar uma solução, documente como o acesso e o controle de ponto funcionam atualmente.
Esse diagnóstico ajuda a evitar a adoção de recursos incompatíveis com a rotina da empresa.
A avaliação considera:
- Locais de instalação: Entradas principais, áreas restritas, portarias, setores operacionais, filiais ou ambientes compartilhados.
- Fluxo de pessoas: Quantidade e perfil dos usuários, horários de maior movimento, visitantes, prestadores de serviço e equipes que trabalham em turnos.
- Níveis de acesso: Áreas liberadas para todos, espaços condicionados a função ou horário e permissões temporárias.
- Políticas de jornada: Escalas, intervalos, tolerâncias, trabalho externo, marcações extraordinárias e procedimentos para ajustes.
- Cenários de exceção: Falha de leitura, indisponibilidade de rede, alteração de aparência, usuário não cadastrado ou necessidade de uma credencial alternativa.
- Integrações: Software de gestão de ponto, folha de pagamento, recursos humanos, controle de acesso e eventuais sistemas internos.
- Governança: Responsáveis pelo cadastro, aprovação de permissões, auditoria, atendimento aos usuários e tratamento de incidentes.
Também é importante separar três necessidades que podem coexistir, mas não são iguais. Liberar ou bloquear a entrada em determinado ambiente, registrar eventos de jornada e administrar informações de pessoas.
O projeto deve indicar quais dessas funções serão atendidas e como os dados circularão entre elas.
Defina os critérios para avaliar a solução
A análise deve considerar o conjunto formado por hardware, software, conectividade, regras operacionais e suporte.
Avaliar somente o dispositivo de reconhecimento pode deixar de fora fatores que influenciam a continuidade do processo.
Considere os seguintes critérios:
- Hardware: Adequação ao local de instalação, resistência esperada para o ambiente, condições de iluminação, posicionamento e alternativas para usuários que não possam utilizar o método principal.
- Software: Cadastro de usuários, administração de permissões, consulta de eventos, relatórios, trilhas de auditoria e configuração das políticas de acesso ou jornada.
- Segurança da informação: Perfis administrativos, proteção dos dados, registro de alterações, gestão de credenciais, cópias de segurança e procedimentos para incidentes.
- Integração: Compatibilidade com o software de gestão de ponto e possibilidade de comunicação com folha de pagamento ou sistemas de recursos humanos, conforme o escopo efetivamente oferecido.
- Escalabilidade: Capacidade de acompanhar mudanças na quantidade de usuários, novos locais, diferentes turnos e expansão da organização sem exigir uma reformulação prematura.
- Suporte: Canais e responsabilidades para orientação, configuração, manutenção e resolução de falhas devem ser confirmados diretamente com o fornecedor.
- Acessibilidade e contingência: Existência de procedimentos alternativos para recusas, indisponibilidade técnica, visitantes e pessoas que necessitem de outro meio de autenticação.
Não presuma que uma solução adequada para uma portaria será automaticamente adequada para o registro de ponto.
O ambiente, a finalidade do tratamento e as regras de operação precisam ser validados em conjunto.
Planeje a implantação por etapas
Uma implantação organizada reduz ambiguidades e facilita a validação antes da ampliação do uso.
As etapas podem ser adaptadas ao porte e à complexidade de cada organização:
- Diagnóstico: Registre os locais, os fluxos, os perfis de usuários, as políticas de jornada, as áreas restritas e as integrações necessárias.
- Desenho da solução: Defina a arquitetura operacional, os dispositivos, os perfis de permissão, os responsáveis e as alternativas para situações de exceção.
- Configuração: Cadastre os parâmetros acordados, organize os usuários, estabeleça níveis de acesso e prepare a comunicação com os sistemas envolvidos.
- Orientação: Explique aos usuários a finalidade da tecnologia, o modo de utilização, os procedimentos alternativos e os canais internos para relatar dificuldades.
- Validação controlada: Teste os fluxos de autenticação, as regras de jornada, os eventos de acesso, as integrações, os relatórios e os procedimentos de contingência.
- Ajustes: Corrija configurações e documente inconsistências identificadas durante a validação, sem tratar um teste limitado como prova de desempenho em todos os cenários.
- Acompanhamento: Monitore recusas, falhas, divergências de registros, solicitações de suporte e alterações nas necessidades da organização.
A validação deve envolver as áreas que usarão as informações, como administração, recursos humanos, segurança, tecnologia e responsáveis pela operação local.
Essa participação ajuda a conferir se o sistema representa corretamente os processos internos.
Confirme os pontos de integração
Quando o reconhecimento facial for utilizado junto ao controle de ponto, é necessário esclarecer como o evento será registrado, sincronizado, revisado e encaminhado aos processos administrativos.
Pergunte, por exemplo:
- Quais formatos de dados são aceitos para importação e exportação? Os formatos e os campos devem corresponder aos requisitos das plataformas que receberão os dados.
- A integração ocorre por API, arquivo ou outro mecanismo? A integração depende das plataformas envolvidas e deve passar por avaliação técnica.
- Como são tratados registros duplicados, incompletos, offline ou fora da jornada prevista? Ajustes e justificativas devem seguir um procedimento definido, com responsabilidades claras.
- Quem pode corrigir uma inconsistência e como essa alteração fica registrada para auditoria? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
- Como as permissões de acesso se relacionam com os cadastros do sistema de ponto e de recursos humanos? A definição deve considerar as responsabilidades de colaboradores, gestores e administradores.
- Quais informações podem ser consultadas pelos administradores e quais ficam restritas? Os recursos de consulta devem ser avaliados conforme as atribuições e as necessidades dos usuários.
- Como ocorre a sincronização entre dispositivos, software de gestão de ponto e sistemas corporativos? O modo de comunicação e o tratamento de falhas precisam ser esclarecidos para os sistemas envolvidos.
A Rep Relógios informa que sua solução de software de gestão de ponto contempla integração com sistemas de folha de pagamento e de gestão de recursos humanos.
O escopo, os formatos, os requisitos técnicos e os recursos disponíveis para cada cenário devem ser confirmados diretamente com a empresa antes da contratação ou da configuração.
Solicite uma proposta adequada ao cenário
Para receber uma orientação mais precisa, apresente à Rep Relógios um levantamento da operação.
Inclua os locais envolvidos, o número e os perfis de usuários, as áreas que exigem permissão, as regras de jornada, os sistemas que precisam ser integrados, os procedimentos de contingência e as necessidades de suporte.
Perguntas úteis para a conversa comercial e técnica incluem:
- Quais componentes são recomendados para cada ambiente? As plataformas existentes e suas necessidades devem fazer parte do levantamento técnico.
- Quais recursos de controle de acesso e gestão de ponto fazem parte do escopo analisado? A disponibilidade deve ser confirmada na proposta, distinguindo recursos incluídos de serviços adicionais.
- Como será realizado o cadastro e o gerenciamento dos usuários? Os procedimentos de cadastro, atualização e bloqueio precisam ter responsáveis definidos.
- Quais integrações podem ser avaliadas para folha de pagamento e recursos humanos? A compatibilidade e o fluxo de conferência devem ser validados com os responsáveis pelo processo.
- Como são tratados falhas de autenticação, indisponibilidade de rede e credenciais alternativas? Os procedimentos de contingência devem ser esclarecidos antes da utilização da solução.
- Quais responsabilidades cabem à organização e quais cabem ao fornecedor durante a configuração e o suporte? As condições e os canais de atendimento devem ser confirmados para o escopo contratado.
- Que informações e documentos técnicos devem ser analisados antes da implantação? Os documentos devem corresponder ao equipamento, à versão e à configuração avaliados.
- Como será feito o acompanhamento após a entrada em operação? As etapas devem ser planejadas conforme os locais, os usuários e os processos da organização.
Com mais de 30 anos de experiência em sistemas de controle de ponto e soluções de controle de acesso, a Rep Relógios atua como distribuidor, fornecedor e prestador de serviços.
A empresa também destaca atendimento personalizado, suporte técnico especializado e soluções adaptadas às necessidades individuais de empresas, estabelecimentos comerciais e condomínios.
Esses atributos devem ser convertidos em requisitos objetivos durante a avaliação, sempre com confirmação do escopo aplicável ao projeto.
Monitore o uso e revise o projeto
Após a implantação, acompanhe a qualidade dos registros, as ocorrências de acesso, as solicitações dos usuários, as falhas de integração e a necessidade de alterações nas permissões.
Revisões periódicas ajudam a identificar cadastros que precisam ser atualizados, áreas que mudaram de regra e procedimentos de exceção que ainda não estão claros.
A decisão final deve equilibrar praticidade, segurança, privacidade, acessibilidade, integração e capacidade de suporte.
Ao solicitar uma proposta, forneça informações reais sobre a operação e confirme com a Rep Relógios quais recursos, condições e responsabilidades estarão incluídos no projeto.