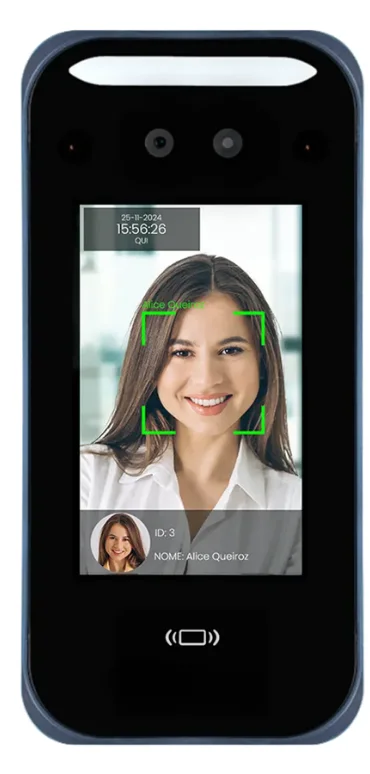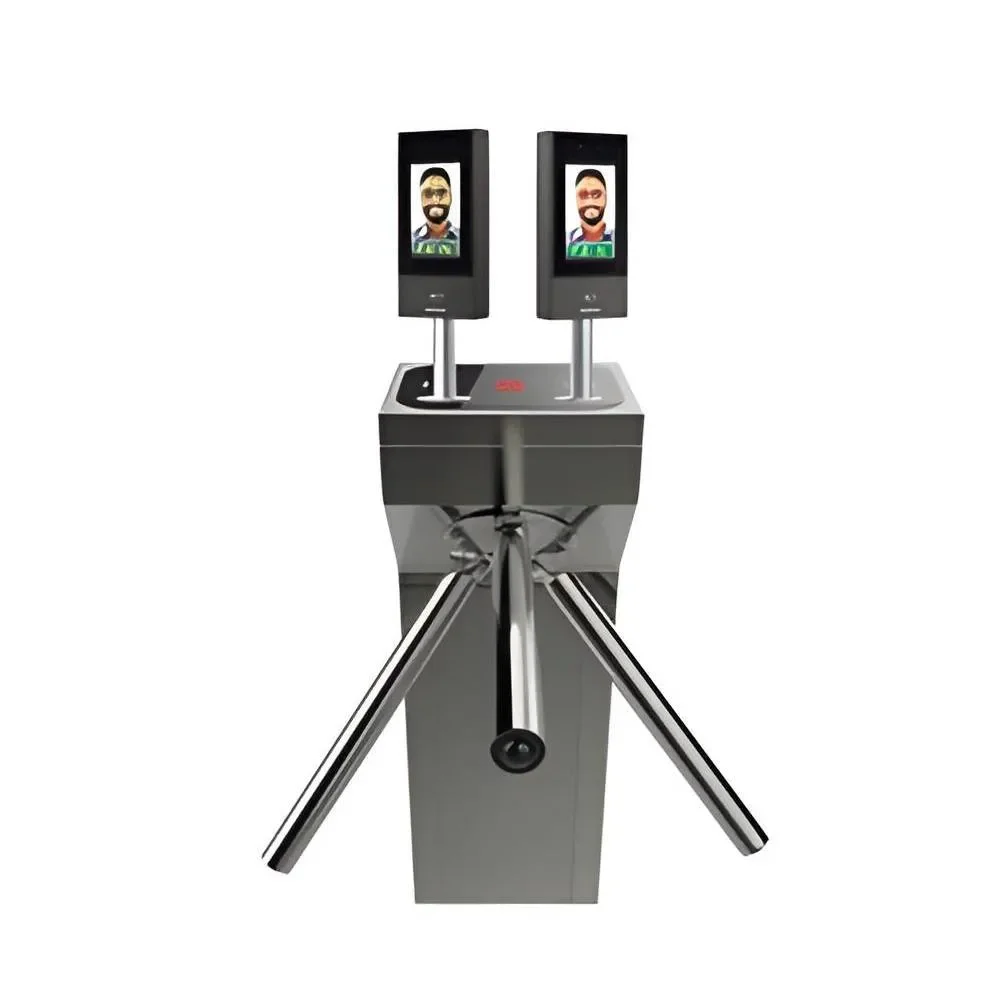
Galeria
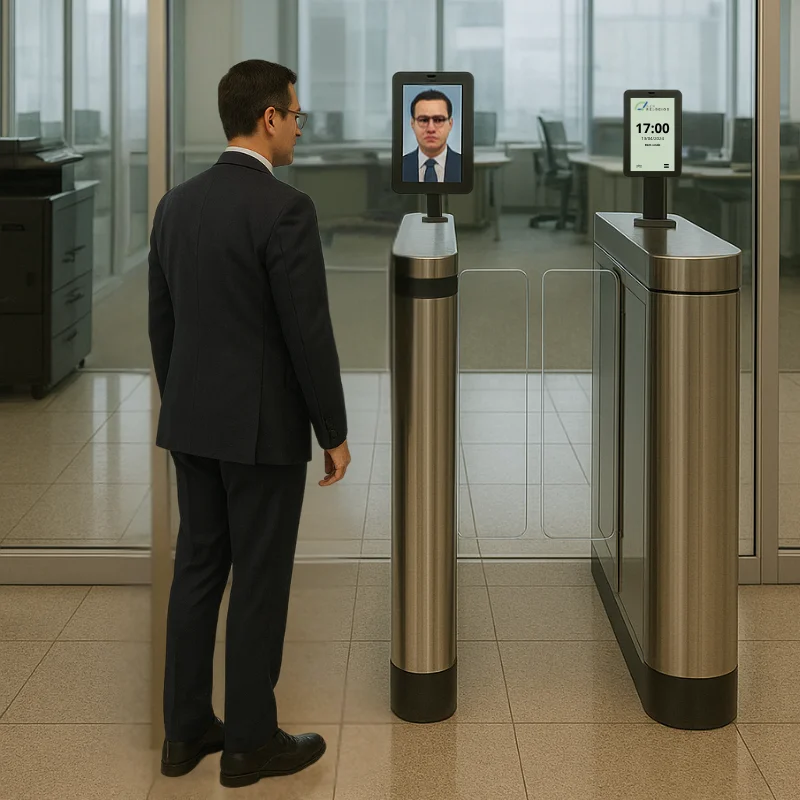
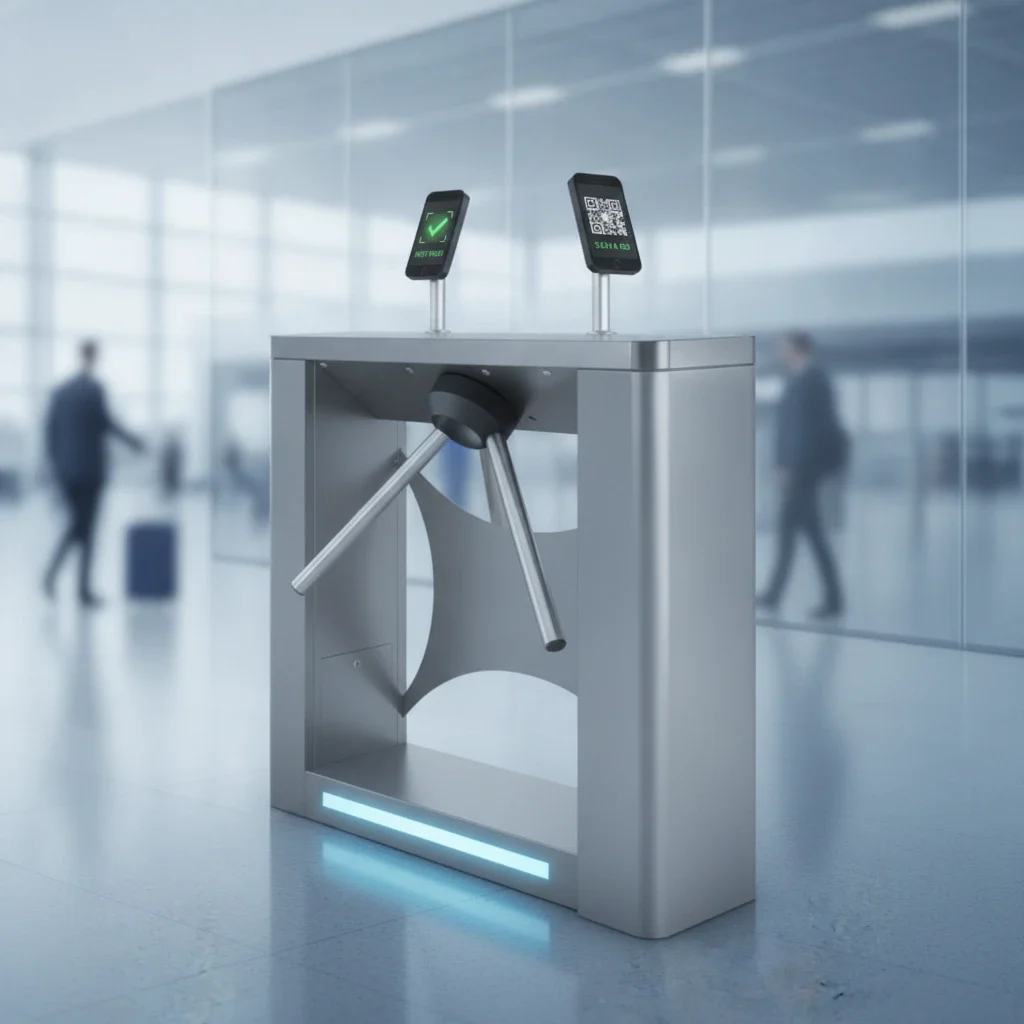
Clique nas imagens para ampliar
Controle de acesso empresarial: como escolher e implementar uma solução segura e integrada?
O controle de acesso empresarial é o conjunto de políticas, processos e tecnologias utilizado para autorizar, restringir e registrar a entrada e a saída de pessoas em uma organização.
Ele define quem pode acessar determinado ambiente, em quais condições e durante qual período.
Essa lógica pode ser aplicada a portas, recepções, áreas operacionais, salas técnicas, estacionamentos e outros espaços que exigem níveis diferentes de proteção.
Mais do que instalar um equipamento, controlar acessos significa organizar a circulação de colaboradores, visitantes e prestadores de serviço conforme as regras da empresa.
O sistema pode utilizar catracas, leitores biométricos, cartões de acesso ou uma combinação desses recursos.
Quando uma pessoa apresenta sua credencial, o dispositivo identifica a tentativa de acesso e verifica se aquela permissão é compatível com o local e com as regras previamente definidas.
O resultado pode ser a liberação da passagem, a negativa do acesso e conforme a solução adotada, o registro do evento para consulta posterior.
O que o sistema ajuda a controlar?
A análise dessa etapa considera os seguintes aspectos:
- Autorização: Define quais pessoas podem entrar em determinados ambientes.
- Restrições: Separa áreas de uso geral de locais que exigem controle adicional.
- Rastreabilidade: Mantém registros de eventos de entrada e saída, conforme a configuração e os recursos do sistema.
- Fluxo de pessoas: Oferece uma visão mais organizada da circulação em pontos controlados.
- Governança: Apoia a aplicação das políticas internas de segurança e administração.
Esses recursos são relevantes para empresas, estabelecimentos comerciais e condomínios, mas a configuração adequada depende do ambiente, do perfil dos usuários e do nível de risco envolvido.
Uma área administrativa pode exigir uma regra diferente daquela aplicada a um estoque, laboratório, sala de servidores ou acesso de visitantes.
Por isso, o projeto deve começar pelo entendimento das necessidades do local, e não apenas pela escolha de um dispositivo.
Embora possam funcionar de maneira integrada, esses conceitos não são iguais.
O controle de acesso físico tem como foco autorizar ou impedir a passagem de pessoas por determinados pontos.
Seu objetivo central é proteger ambientes e organizar a circulação.
O registro de ponto está relacionado à marcação da jornada de trabalho dos colaboradores.
Ele pode utilizar recursos semelhantes aos do controle de acesso, mas sua finalidade, suas regras e seu tratamento operacional são próprios.
Um registro de entrada em uma área restrita, por exemplo, não deve ser automaticamente interpretado como uma marcação completa de jornada sem que exista uma configuração e um processo adequado para essa finalidade.
Já a gestão de visitantes envolve procedimentos específicos para pessoas que não fazem parte do quadro permanente da organização.
Nesse caso, podem ser consideradas informações como identificação, autorização do responsável pela visita, ambiente a ser acessado e período permitido.
As regras devem ser definidas pela própria organização de acordo com suas políticas internas e responsabilidades aplicáveis.
Essa distinção evita uma decisão comum e inadequada. Escolher um equipamento pensando que ele, sozinho, resolverá segurança, jornada, recepção e gestão de visitantes.
A tecnologia é uma parte da solução.
A efetividade depende também de permissões bem definidas, responsáveis pela administração, procedimentos para exceções e revisão periódica dos acessos.
Por que o controle de acesso é estratégico?
Ao restringir o acesso a áreas críticas, a organização pode reduzir oportunidades de entrada não autorizada e melhorar a disciplina operacional.
Os registros também podem apoiar a análise de ocorrências, a verificação de movimentações e a tomada de decisões administrativas, desde que sejam utilizados de acordo com a finalidade estabelecida e com controles apropriados.
O monitoramento do fluxo contribui ainda para uma visão mais estruturada da operação.
Gestores podem identificar pontos que exigem regras distintas, horários de maior movimentação ou processos que precisam de revisão.
Isso não significa que o sistema garanta, por si só, segurança total ou produtividade automática.
Os resultados dependem do desenho do projeto, da qualidade da configuração, da orientação dos usuários e da manutenção dos processos internos.
A REPRELOGIOS atua há mais de 30 anos com sistemas para controle de ponto e soluções de controle de acesso.
Como distribuidora, fornecedora e prestadora de serviços, atende empresas, estabelecimentos comerciais e condomínios com soluções personalizadas para diferentes cenários.
Essa experiência permite tratar o controle de acesso como parte de uma necessidade operacional mais ampla, considerando segurança, organização e apoio à gestão, sem reduzir o projeto à simples aquisição de uma catraca, de um leitor ou de um cartão.
Como funcionam os principais dispositivos de controle de acesso?
Os principais dispositivos de controle de acesso atuam em conjunto para identificar pessoas, verificar permissões e registrar movimentações.
Catracas, leitores biométricos e cartões de acesso podem fazer parte de uma mesma solução, mas cada recurso atende a necessidades diferentes de segurança, fluxo e operação.
Por isso, a escolha não deve começar pelo equipamento mais conhecido, e sim pela análise do ambiente, do perfil dos usuários, do nível de restrição e da integração necessária com outros sistemas.
Da identificação ao registro
Em uma operação básica, o processo segue quatro etapas:
- Identificação: A pessoa apresenta uma credencial, utiliza uma característica biométrica ou informa um meio autorizado de acesso.
- Autorização: O sistema verifica se aquela pessoa possui permissão para entrar em determinado local, horário ou condição definida pela organização.
- Liberação ou bloqueio: Conforme as regras configuradas, o dispositivo permite ou impede a passagem.
- Registro: A ocorrência é armazenada para consulta, acompanhamento do fluxo e apoio à gestão interna.
Esse fluxo ajuda a diferenciar o controle de acesso de outras aplicações.
O controle de acesso decide se uma entrada ou saída deve ser autorizada.
O registro de ponto, por sua vez, está relacionado ao acompanhamento da jornada dos colaboradores.
Já a gestão de visitantes envolve procedimentos específicos para pessoas que não fazem parte do quadro permanente da organização.
Esses recursos podem ser integrados, mas não representam exatamente a mesma função.
Catracas: organização do fluxo em pontos controlados
As catracas são utilizadas para ordenar a passagem em entradas e saídas que precisam de um ponto físico de controle.
O usuário apresenta uma credencial aceita pelo sistema, e a autorização definida nas regras determina se a passagem será liberada.
Após esse processo, a movimentação pode ser registrada para consulta dos responsáveis.
Esse dispositivo costuma ser considerado quando existe fluxo recorrente de colaboradores, visitantes ou usuários e quando a organização precisa estabelecer uma passagem claramente delimitada.
A avaliação deve considerar o ambiente disponível, a circulação esperada, a necessidade de acessibilidade, a rotina de entradas e saídas e a integração com os demais recursos do projeto.
A catraca, isoladamente, não define a política de segurança. Ela executa uma regra que precisa ser previamente estabelecida pela organização.
Leitores biométricos: identificação por característica individual
Os leitores biométricos reconhecem uma característica física ou comportamental previamente associada a uma pessoa autorizada.
Em termos operacionais, o usuário realiza a leitura, o sistema compara a informação com os registros disponíveis e conforme a permissão configurada, o acesso é liberado ou negado.
A biometria pode ser útil em ambientes que demandam maior controle sobre a identidade do usuário e menor dependência de cartões físicos.
Entretanto, sua adoção exige análise do perfil das pessoas que utilizarão o sistema, das condições do ambiente, da rotina de cadastro e das políticas internas relacionadas aos dados tratados.
Também é importante avaliar como serão conduzidas situações de exceção, como falhas de leitura, necessidade de atualização cadastral ou impossibilidade de utilização do recurso por determinado usuário.
Por isso, o leitor biométrico não deve ser escolhido apenas pela percepção de maior segurança.
A adequação depende da compatibilidade entre o dispositivo, os processos internos, o nível de restrição e a capacidade de operação da organização.
Cartões de acesso: credenciais práticas e administráveis
Os cartões de acesso funcionam como credenciais associadas a usuários ou grupos autorizados.
Ao aproximar o cartão de um leitor compatível, a pessoa apresenta sua identificação e o sistema verifica as regras correspondentes.
A partir dessa validação, a passagem pode ser permitida ou bloqueada, com registro da ocorrência quando essa função estiver prevista na solução.
Esse recurso pode facilitar a administração de permissões, especialmente quando a organização precisa alterar autorizações, substituir credenciais ou separar grupos de usuários.
Como limitação geral, o cartão pode ser compartilhado ou utilizado por outra pessoa se não houver procedimentos de controle adequados.
Assim, a escolha deve considerar a criticidade das áreas, a necessidade de confirmar a identidade do usuário e o processo interno para entrega, devolução, bloqueio e atualização de credenciais.
Quadro conceitual para comparar os dispositivos
| Dispositivo | Função principal | Contexto de uso a avaliar |
|---|---|---|
| Catraca | Controlar e organizar a passagem em um ponto físico | Entradas e saídas com fluxo recorrente e necessidade de delimitar a circulação |
| Leitor biométrico | Identificar o usuário por característica individual | Ambientes que exigem associação mais direta entre pessoa e autorização |
| Cartão de acesso | Apresentar uma credencial vinculada a um usuário ou grupo | Operações que precisam administrar permissões e credenciais de forma prática |
O quadro é conceitual e não substitui uma avaliação técnica.
O mesmo dispositivo pode ser adequado em um ambiente e inadequado em outro, dependendo das regras de acesso, da infraestrutura disponível e da forma como os dados serão utilizados.
Como escolher sem transformar a solução em catálogo?
Antes de selecionar o equipamento, é recomendável responder a algumas perguntas:
- Quem precisa acessar o local e quais são os diferentes perfis de usuários? Cada perfil deve refletir a função do usuário e as informações necessárias para sua atividade.
- Existem áreas restritas com níveis distintos de autorização? A configuração depende dos locais controlados e das permissões necessárias para cada perfil.
- O fluxo é concentrado em determinados horários ou distribuído ao longo do dia? A avaliação deve considerar a circulação real e os períodos de maior movimentação.
- É necessário apenas controlar a passagem ou também registrar eventos para consulta? Os eventos e as informações disponíveis devem ser confirmados para o fluxo utilizado.
- O sistema deverá conversar com controle de ponto ou plataformas de gestão de pessoas? As plataformas existentes e suas necessidades devem fazer parte do levantamento técnico.
- Como serão tratadas visitas, prestadores de serviço, perdas de cartões e tentativas não autorizadas? O planejamento deve distinguir autorizações permanentes, temporárias e procedimentos de acompanhamento.
- Existe possibilidade de ampliação futura para outros acessos ou unidades? As autorizações e os procedimentos para tentativas recusadas precisam ser definidos para a operação.
As respostas ajudam a definir se a solução deve utilizar um único tipo de dispositivo ou uma combinação de recursos.
Também evitam que a compra seja orientada somente pelo equipamento, sem considerar regras, usuários, processos e integração.
A REPRELOGIOS fornece soluções de controle de acesso adaptáveis a diferentes cenários, atendendo empresas, estabelecimentos comerciais e condomínios.
Sua atuação como distribuidora, fornecedora e prestadora de serviços permite avaliar a necessidade apresentada e direcionar a solução conforme as necessidades do cliente.
A empresa também atua com sistemas para controle de ponto, o que favorece a análise de possíveis integrações entre identificação, autorização e registros operacionais.
Em qualquer projeto, o dispositivo é apenas uma parte do resultado esperado.
A efetividade depende da combinação entre tecnologia, configuração de permissões, orientação dos usuários, manutenção dos cadastros e revisão periódica das regras.
Dessa forma, catracas, leitores biométricos e cartões de acesso deixam de ser itens isolados e passam a integrar uma estratégia coerente de segurança, organização do fluxo e gestão.
Benefícios para segurança, produtividade e governança
O controle de acesso empresarial contribui para mais do que a proteção patrimonial.
Quando é planejado de acordo com o ambiente e conectado às políticas internas da organização, ele ajuda a organizar a circulação de pessoas, restringir áreas críticas, produzir registros úteis e apoiar decisões administrativas.
O benefício efetivo depende da qualidade do diagnóstico, da configuração das permissões, da operação diária e da revisão dos processos; por isso, a tecnologia não deve ser tratada como uma garantia isolada de segurança ou produtividade.
Restrição de áreas críticas
Uma das funções centrais do sistema é permitir que o acesso seja autorizado conforme o perfil de cada pessoa e as regras definidas pela organização.
Colaboradores, visitantes, prestadores de serviço e gestores podem ter necessidades diferentes de circulação.
A separação entre áreas de uso comum e ambientes restritos ajuda a reduzir exposições desnecessárias e torna mais claro quem pode entrar em determinado local, em quais condições e sob qual responsabilidade.
Essa lógica pode ser aplicada a espaços que concentram ativos, documentos, equipamentos, informações ou operações sensíveis.
Antes de selecionar catracas, leitores biométricos ou cartões de acesso, é importante mapear esses ambientes e definir suas categorias de permissão.
Sem uma política clara, até mesmo um dispositivo tecnicamente adequado pode ser configurado de maneira incompatível com a rotina da empresa.
Monitoramento e organização do fluxo
O registro de entradas e saídas oferece uma visão estruturada sobre o fluxo de pessoas.
Em vez de depender apenas de observação manual, gestores podem consultar informações geradas pelo sistema para compreender padrões operacionais, identificar momentos de maior circulação e verificar ocorrências relacionadas às regras de acesso.
Esses dados devem ser interpretados conforme o contexto e não significam, por si só, que uma situação irregular ocorreu.
Em empresas, estabelecimentos comerciais e condomínios, a organização do fluxo pode apoiar procedimentos de recepção, liberação de visitantes e encaminhamento para áreas específicas.
A solução adequada deve considerar o volume de circulação, o perfil dos usuários, a necessidade de acompanhamento e o nível de restrição de cada ambiente.
Assim, o controle deixa de ser apenas uma barreira física e passa a integrar a rotina de governança do local.
Rastreabilidade para apoiar decisões
A rastreabilidade consiste na possibilidade de relacionar um evento de acesso a uma identificação e a um momento registrado pelo sistema, conforme os recursos e as configurações adotadas.
Esse histórico pode apoiar apurações administrativas, conferências operacionais e revisões das políticas internas.
Também pode ajudar gestores a identificar a necessidade de ajustar permissões, reorganizar fluxos ou aprimorar procedimentos de entrada e saída.
É importante diferenciar benefício potencial de resultado garantido.
A existência de registros não substitui supervisão, análise humana, manutenção dos processos ou investigação adequada de ocorrências.
Além disso, a utilidade das informações depende da consistência dos dados, da correta identificação dos usuários e do controle de quem pode consultar os registros.
Apoio à produtividade e à gestão de pessoas
Ao reduzir atividades manuais de conferência e estruturar informações de circulação, o controle de acesso pode apoiar a organização do trabalho de gestores, equipes de segurança, recursos humanos e tecnologia da informação.
Quando há integração com controle de ponto ou sistemas de gestão de pessoas, torna-se possível avaliar como os diferentes registros se relacionam, sempre respeitando a finalidade de cada sistema.
A autenticação de uma pessoa em uma entrada não é necessariamente equivalente ao registro de jornada.
O acesso responde à pergunta sobre autorização e circulação; o controle de ponto trata do registro relacionado à jornada; já a gestão de pessoas pode consolidar informações para processos administrativos.
Essa distinção evita interpretações inadequadas e ajuda a definir quais dados devem ser compartilhados entre plataformas.
Governança exige políticas antes do equipamento
Antes de escolher o dispositivo, defina as políticas de acesso.
O planejamento deve estabelecer quais áreas serão controladas, quem poderá acessá-las, quais perfis existirão, como visitantes serão tratados, quem aprovará alterações e como permissões serão revisadas.
Também é recomendável definir procedimentos para desligamento de colaboradores, mudanças de função, perda de cartão e situações de contingência.
Esse levantamento orienta a escolha da solução e reduz o risco de comprar equipamentos sem aderência à operação.
A análise deve envolver, conforme a realidade da organização, gestores, recursos humanos, segurança e tecnologia da informação.
O fornecedor pode contribuir tecnicamente para transformar os requisitos em uma configuração coerente, mas as regras de negócio precisam ser validadas pelo responsável da própria organização.
A contribuição da REPRELOGIOS
A REPRELOGIOS atua há mais de 30 anos com sistemas para controle de ponto e soluções de controle de acesso.
Como distribuidora, fornecedora e prestadora de serviços, oferece soluções personalizadas para diferentes cenários, atendendo empresas, estabelecimentos comerciais e condomínios.
A proposta está relacionada à segurança e à otimização das operações, sem reduzir o projeto à simples entrega de um equipamento.
A definição da solução deve considerar o ambiente, os ativos protegidos, os colaboradores envolvidos, o fluxo de pessoas e as políticas internas.
Com cobertura nacional e possibilidades que incluem instalação direta ou fornecimento de equipamentos, a empresa pode ser consultada para avaliar qual abordagem é compatível com as necessidades apresentadas.
A decisão final deve se basear no escopo técnico, nas responsabilidades de cada parte e na aderência da solução aos processos que serão realmente utilizados.
Os principais benefícios do controle de acesso estão na combinação entre restrição adequada, monitoramento, rastreabilidade, organização do fluxo e integração responsável com a gestão.
Quanto mais claras forem as políticas e os objetivos, maior será a capacidade de a tecnologia apoiar a governança sem substituir pessoas, processos e decisões administrativas.
Integração com controle de ponto e sistemas de gestão de pessoas
A integração entre controle de acesso empresarial, controle de ponto e sistemas de gestão de pessoas permite conectar eventos de entrada e saída a processos administrativos que envolvem RH, gestores, colaboradores e responsáveis pela segurança.
Essa conexão pode reduzir a fragmentação das informações e tornar mais organizado o acompanhamento de permissões, registros e ocorrências, desde que o projeto defina claramente quais dados serão compartilhados, quem poderá consultá-los e para qual finalidade.
A diferença entre autenticar, registrar e consolidar
Embora essas funções possam operar em conjunto, elas não representam a mesma etapa.
O controle de acesso autentica uma pessoa e verifica se ela possui autorização para entrar ou sair de determinado ambiente.
Essa validação pode ocorrer por meio de recursos como leitores biométricos, cartões de acesso ou outros dispositivos definidos conforme o cenário.
O controle de ponto, por sua vez, registra eventos relacionados à jornada dos colaboradores, conforme as regras e os procedimentos adotados pela organização.
Um mesmo evento físico pode ter relevância para mais de um processo, mas isso não significa que todo registro de acesso deva ser automaticamente tratado como marcação de jornada.
A finalidade do dado, as políticas internas e a configuração do sistema precisam estabelecer essa distinção.
Já a gestão de pessoas pode consolidar informações para apoiar rotinas administrativas, acompanhamento de equipes e tratamento de registros.
Essa camada pode reunir dados de colaboradores, permissões, ocorrências e informações de jornada, mas deve receber somente os dados necessários e compatíveis com o objetivo definido.
A integração eficiente depende, portanto, de regras bem documentadas, e não apenas da conexão entre equipamentos e plataformas.
Como o fluxo integrado pode funcionar?
Um fluxo conceitual costuma envolver quatro momentos:
- O colaborador, visitante ou usuário apresenta uma credencial em um ponto de acesso.
- O dispositivo ou sistema verifica a identificação e as permissões associadas àquela pessoa.
- O evento é registrado com as informações pertinentes ao processo configurado.
- Os dados autorizados são encaminhados para o sistema corporativo responsável pelo controle de ponto ou pela gestão de pessoas.
Esse fluxo precisa ser validado antes da operação.
É importante confirmar como o sistema diferencia uma tentativa autorizada de uma tentativa recusada, como trata entradas e saídas, como identifica duplicidades e como reage quando há indisponibilidade de comunicação.
Também convém definir como alterações de cadastro e de permissões serão refletidas entre os sistemas, evitando que um colaborador permaneça com acesso indevido após uma mudança administrativa.
A integração pode apoiar uma visão mais consistente das operações, mas não substitui a análise humana.
Gestores e equipes de RH devem avaliar registros divergentes, justificar ajustes quando necessário e manter procedimentos para situações excepcionais.
O sistema organiza evidências e automatiza fluxos definidos; ele não determina, sozinho, a política interna da empresa.
Requisitos de interoperabilidade
Antes de contratar ou configurar uma solução, a organização deve investigar como as plataformas trocam informações.
Entre os pontos técnicos que merecem avaliação estão o formato dos dados, a frequência de sincronização, os campos obrigatórios, o tratamento de erros, os perfis de acesso e a possibilidade de auditoria.
Também é relevante entender se a integração depende de recursos nativos, de conectores ou de desenvolvimento adicional, sem presumir que sistemas diferentes sejam compatíveis apenas por pertencerem à mesma categoria.
Outro aspecto é o ciclo de vida dos cadastros.
A empresa deve definir qual sistema será a fonte principal para informações como identificação do colaborador, status do vínculo, grupo de acesso e regras de jornada.
Quando o mesmo dado é alterado em locais diferentes, podem surgir inconsistências.
Uma governança adequada estabelece responsabilidades para inclusão, atualização, bloqueio e revisão das permissões.
Em ambientes com diferentes perfis de usuários, pode ser necessário separar regras para colaboradores, visitantes, prestadores e administradores.
Essa separação ajuda a limitar o acesso às funções administrativas e a preservar a rastreabilidade das alterações.
A validação deve considerar também os responsáveis por consultar relatórios, corrigir cadastros e autorizar mudanças.
Perguntas para avaliar a integração antes da contratação
Uma conversa técnica com o fornecedor deve partir das necessidades reais do ambiente.
As perguntas abaixo ajudam a evitar uma decisão baseada somente no dispositivo instalado:
- Quais sistemas corporativos precisam trocar informações com a solução de acesso? As plataformas existentes e suas necessidades devem fazer parte do levantamento técnico.
- O objetivo é apenas autorizar entradas e saídas, registrar ponto, consolidar dados ou combinar essas funções? A escolha depende do objetivo de registrar jornadas, controlar acessos ou combinar essas necessidades.
- Quais eventos serão enviados para o controle de ponto e quais permanecerão restritos ao controle de acesso? A distinção entre registro original, tratamento da jornada e eventos de acesso deve estar clara.
- Como serão cadastrados, alterados e bloqueados os usuários e suas permissões? A definição deve considerar as responsabilidades de colaboradores, gestores e administradores.
- Quais dados são necessários para identificar cada colaborador e evitar registros duplicados? Ajustes e justificativas devem seguir um procedimento definido, com responsabilidades claras.
- Como o sistema trata falhas de comunicação, registros pendentes e divergências entre plataformas? Os procedimentos de contingência devem ser esclarecidos antes da utilização da solução.
- Quais perfis poderão consultar, exportar ou alterar informações? Cada perfil deve refletir a função do usuário e as informações necessárias para sua atividade.
- Existe possibilidade de auditar alterações e identificar a origem de cada registro? Os recursos de histórico e consulta devem ser confirmados conforme a necessidade administrativa.
- Como serão testados os fluxos antes da entrada em operação? Os testes devem representar a rotina da organização e os sistemas que serão utilizados.
- Quais responsabilidades caberão ao fornecedor, à TI, ao RH, à segurança e aos gestores? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
As respostas devem ser registradas no escopo da solução, incluindo as integrações previstas, os limites de responsabilidade e os critérios de validação.
Quando algum requisito não estiver confirmado, o mais seguro é solicitar esclarecimento técnico antes de concluir a contratação.
O papel da REPRELOGIOS na solução integrada
A REPRELOGIOS atua há mais de 30 anos com sistemas para controle de ponto e soluções de controle de acesso.
Conforme a necessidade do cliente, sua atuação pode envolver fornecimento de equipamentos, instalação direta e prestação de serviços, com soluções personalizadas para diferentes cenários.
Esse posicionamento é relevante para projetos em que a organização precisa avaliar não apenas o equipamento de identificação, mas também a relação entre acesso, registros e processos de gestão.
A escolha deve considerar o ambiente, o perfil dos usuários, as áreas que exigem autorização e os sistemas corporativos já utilizados.
Assim, a integração passa a ser tratada como parte de um projeto de segurança e gestão, com regras claras, permissões revisadas e dados validados, em vez de ser vista apenas como uma função adicional do dispositivo.
Como escolher a solução adequada para cada ambiente?
Escolher um sistema de controle de acesso exige mais do que selecionar uma catraca, um leitor biométrico ou um cartão.
A solução precisa refletir o funcionamento do ambiente, os riscos envolvidos, o perfil das pessoas que circularão no local e a forma como os registros serão utilizados.
Esse diagnóstico evita a adoção de recursos incompatíveis com a rotina e ajuda a construir um projeto de controle de acesso empresarial mais seguro, organizado e sustentável.
Comece pelo levantamento de requisitos
O primeiro passo é reunir informações operacionais antes de avaliar equipamentos.
Empresas, estabelecimentos comerciais e condomínios podem ter necessidades muito diferentes, mesmo quando utilizam dispositivos semelhantes.
Convém registrar:
- Quantidade aproximada de usuários, separando colaboradores, visitantes, prestadores de serviço e moradores quando aplicável;
- Horários e padrões de maior movimento;
- Entradas, saídas e áreas que exigem restrição;
- Necessidade de registrar apenas a autorização de acesso ou também eventos relacionados à jornada de trabalho;
- Existência de ambientes críticos, como áreas administrativas, salas técnicas, depósitos ou espaços destinados a documentos e ativos;
- Necessidade de integração com controle de ponto, sistemas de gestão de pessoas ou outras plataformas corporativas;
- Expectativa de expansão da operação, do número de usuários ou da quantidade de áreas controladas;
- Responsáveis pela administração das permissões, pela análise dos registros e pelo atendimento aos usuários.
Esse levantamento transforma uma necessidade genérica de segurança em requisitos verificáveis.
Também permite distinguir o que é indispensável do que seria apenas um recurso adicional, evitando que a decisão seja guiada exclusivamente pelo tipo de dispositivo.
Mapeie os riscos e os fluxos de pessoas
Depois de identificar os requisitos, faça um mapa do ambiente.
Observe por onde as pessoas entram e saem, quais trajetos são permitidos, onde ocorrem cruzamentos de fluxo e quais áreas precisam de autorização específica.
Em um condomínio, por exemplo, o fluxo de moradores, visitantes e prestadores pode seguir regras diferentes.
Em uma empresa, colaboradores de setores distintos podem precisar de permissões próprias.
Já em um estabelecimento comercial, a circulação de funcionários e público pode exigir uma separação operacional.
O mapeamento deve considerar situações rotineiras e excepcionais, como visitantes sem cadastro prévio, perda de credencial, mudança de função, desligamento de usuário, manutenção e interrupções operacionais.
A pergunta central é. Quais acessos precisam ser autorizados, por quem e em quais condições.
Essa análise ajuda a definir se o projeto deve priorizar controle de entradas, divisão por áreas, identificação individual, registro de eventos ou integração com outros processos.
A escolha do equipamento deve ocorrer depois desse entendimento, e não antes.
Defina perfis e regras de permissão
Uma solução adequada depende de regras claras.
Em vez de conceder acesso de forma ampla, a organização pode estruturar perfis conforme função, vínculo, local ou necessidade operacional.
O desenho das permissões deve indicar quais pessoas podem acessar cada área e quem está autorizado a criar, alterar ou revogar essas permissões.
Também é importante estabelecer um processo para revisar acessos.
Mudanças de setor, substituições, encerramento de contratos e alterações na rotina podem tornar uma permissão inadequada.
A revisão periódica reduz o risco de manter autorizações que já não correspondem às responsabilidades do usuário.
Os registros devem ser analisados de acordo com uma finalidade definida.
O controle de acesso pode apoiar a segurança e a rastreabilidade, mas não substitui políticas internas, responsabilidades administrativas ou procedimentos de resposta a incidentes.
A tecnologia registra eventos; a organização precisa definir como esses eventos serão interpretados e tratados.
Relacione o dispositivo ao contexto de uso
Somente após o diagnóstico é possível avaliar qual combinação de recursos faz sentido.
Catracas podem ser consideradas quando é necessário organizar a passagem em pontos de entrada e saída.
Leitores biométricos podem ser avaliados em cenários que exigem identificação individual por característica biométrica.
Cartões de acesso podem ser adequados quando a operação necessita de credenciais distribuídas e administráveis.
A decisão deve levar em conta o perfil dos usuários, a facilidade de operação, o nível de restrição, as condições do local, a necessidade de acessibilidade, os procedimentos para visitantes e a integração desejada.
Nenhuma categoria deve ser tratada como universalmente superior.
O melhor recurso é aquele que atende às regras definidas e pode ser administrado de modo consistente.
Por isso, a análise técnica do ambiente é recomendável.
Ela permite validar a disposição dos pontos de acesso, o fluxo de pessoas, a infraestrutura disponível e as necessidades de configuração antes da instalação ou do fornecimento dos equipamentos.
Verifique integração, expansão e suporte
Se a solução precisar conversar com controle de ponto ou sistemas de gestão de pessoas, a empresa deve esclarecer como os dados serão registrados, transmitidos, consultados e administrados.
Perguntas úteis incluem:
- Quais informações precisam ser compartilhadas entre os sistemas;
- Como são tratados usuários, permissões e alterações cadastrais;
- Quem poderá consultar ou alterar os registros;
- Como são identificadas inconsistências ou falhas de comunicação;
- Quais rotinas permanecem manuais;
- Se a solução pode acompanhar uma futura expansão do ambiente;
- Quais responsabilidades cabem ao fornecedor, à equipe de TI, ao RH e aos gestores.
Essa validação evita confundir autenticação de acesso com registro de jornada.
São funções relacionadas, mas não idênticas.
O acesso informa que uma pessoa foi autorizada ou identificada em determinado ponto; o controle de ponto trata da apuração da jornada conforme a configuração e as regras aplicáveis à organização.
Compare propostas pelo projeto completo
Ao consultar fornecedores, solicite uma descrição clara do escopo. Diagnóstico, equipamentos, configuração, instalação, integração, orientação aos usuários e suporte.
Também é importante entender quais informações o cliente precisa fornecer e quais atividades ficarão sob responsabilidade interna.
A REPRELOGIOS atua há mais de 30 anos com sistemas para controle de ponto e soluções de controle de acesso.
Conforme o cenário informado, a empresa oferece soluções personalizadas para diferentes clientes, incluindo empresas, estabelecimentos comerciais e condomínios, com atuação como distribuidora, fornecedora e prestadora de serviços.
A cobertura nacional e as possibilidades de instalação direta ou fornecimento de equipamentos devem ser avaliadas de acordo com a necessidade concreta de cada projeto.
Uma boa decisão não se resume à marca ou ao dispositivo.
Ela depende da compatibilidade entre requisitos, regras de acesso, integração, capacidade de expansão e suporte ao longo da operação.
Para empresas e condomínios, uma conversa técnica baseada no diagnóstico do ambiente é o caminho mais seguro para validar a solução adequada antes da contratação.
Qual solução é adequada para uma empresa ou condomínio?
A resposta depende da quantidade e do perfil dos usuários, do fluxo de pessoas, das áreas restritas, da necessidade de registros, das integrações e da forma como as permissões serão administradas.
Por isso, a recomendação deve ser construída a partir de um levantamento de requisitos e validada com um fornecedor especializado, em vez de ser definida apenas pelo tipo de equipamento.
Implementação, configuração e operação contínua
A implantação de um sistema de controle de acesso deve ser tratada como um projeto operacional, e não apenas como a instalação de um equipamento.
O resultado depende da combinação entre tecnologia, regras internas, configuração adequada, preparação dos usuários e acompanhamento posterior.
Por isso, empresas, estabelecimentos comerciais e condomínios devem estruturar cada etapa antes de definir como o sistema será utilizado no dia a dia.
Comece pelo diagnóstico do ambiente
O diagnóstico identifica como ocorre atualmente a entrada e a saída de pessoas e quais pontos exigem maior controle.
Nessa etapa, é importante mapear os acessos principais, áreas restritas, horários de maior movimento, perfis de usuários e situações que podem exigir tratamento específico, como visitantes, prestadores de serviço, colaboradores e responsáveis pela administração.
Também devem ser levantadas as necessidades de cada área envolvida.
A segurança pode priorizar o bloqueio de acessos indevidos; o RH pode precisar de registros organizados para apoiar a gestão de pessoas; a TI pode avaliar integração, infraestrutura e permissões administrativas; e os gestores podem buscar maior visibilidade sobre o fluxo interno.
Reunir essas perspectivas reduz o risco de escolher uma solução que atenda apenas a uma parte do problema.
Desenhe as regras de acesso
Depois do diagnóstico, a organização deve transformar suas necessidades em regras claras.
Isso inclui definir quem pode acessar cada área, em quais condições, quais níveis de autorização existirão e como serão tratados visitantes, equipes terceirizadas, mudanças de função e desligamentos.
As permissões devem seguir o princípio de conceder somente o acesso necessário para cada atividade.
Além de aumentar a organização, essa prática facilita revisões futuras e reduz a dependência de controles informais.
É recomendável registrar as regras em uma documentação acessível aos responsáveis, indicando quem pode aprovar alterações e quem deve revisar os acessos periodicamente.
O desenho também deve considerar situações de exceção.
Falhas de energia, indisponibilidade de conexão, perda de credencial, substituição temporária de colaboradores e necessidade de acesso emergencial precisam ser contempladas em procedimentos internos.
A tecnologia deve apoiar essas decisões, mas não substitui a definição prévia de responsabilidades.
Selecione os dispositivos conforme o cenário
Com as regras definidas, torna-se mais fácil avaliar quais dispositivos são compatíveis com o ambiente.
Catracas podem ser consideradas em entradas com fluxo organizado de pessoas; leitores biométricos podem ser avaliados quando a identificação individual for relevante; e cartões de acesso podem ser apropriados para operações que necessitam de credenciais administráveis.
A escolha não deve se basear apenas no tipo de dispositivo.
É preciso observar o perfil dos usuários, o nível de restrição, as características do local, o volume de circulação, a necessidade de integração e a forma como os registros serão administrados.
A análise técnica do ambiente ajuda a evitar incompatibilidades entre o equipamento, os processos internos e a infraestrutura disponível.
A REPRELOGIOS atua com soluções personalizadas de controle de acesso e pode fornecer equipamentos ou realizar instalações diretas, conforme o cenário e a necessidade apresentada.
A definição da alternativa adequada deve ocorrer a partir do levantamento do ambiente, e não de uma suposição genérica sobre o funcionamento da empresa ou do condomínio.
Planeje instalação e configuração
A instalação deve ser acompanhada pela configuração das regras de acesso, dos perfis de usuários e dos responsáveis pela administração.
Antes da operação, é importante confirmar a identificação dos pontos de entrada e saída, os níveis de permissão, os fluxos de aprovação e os critérios para inclusão, alteração e remoção de usuários.
A documentação do projeto deve indicar, de forma compreensível, quais componentes foram instalados, quais regras foram configuradas e quem está autorizado a administrá-las.
Esse registro facilita a manutenção do conhecimento interno quando há mudança de responsáveis e contribui para uma operação mais consistente.
Realize testes antes da liberação
Os testes devem verificar tanto os fluxos esperados quanto as situações de exceção.
Entre os pontos a avaliar estão a identificação de usuários autorizados, a recusa de acessos não permitidos, o registro de entradas e saídas, o funcionamento das regras por perfil e a visualização das informações pelos responsáveis.
Também é prudente testar procedimentos de contingência definidos pela organização.
A equipe deve saber como agir diante de uma credencial indisponível, de uma alteração urgente de permissão ou de uma eventual interrupção do funcionamento normal.
O objetivo não é presumir que falhas ocorrerão, mas preparar respostas coerentes e reduzir decisões improvisadas.
Oriente gestores e usuários
A implantação precisa incluir orientação para gestores, RH, TI, segurança e usuários finais.
Cada grupo deve compreender suas responsabilidades, os procedimentos para solicitar alterações e a importância de não compartilhar credenciais ou permitir acessos fora das regras estabelecidas.
A comunicação também deve explicar o propósito dos registros e os canais internos para esclarecer dúvidas.
Quando as pessoas entendem como o processo funciona, a operação tende a depender menos de intervenções manuais e torna-se mais alinhada às políticas da organização.
Acompanhe a operação e revise permissões
Após a entrada em operação, o sistema deve ser acompanhado para identificar acessos recusados recorrentes, permissões inadequadas, mudanças no layout, novos setores e alterações no perfil dos usuários.
A revisão periódica é especialmente importante quando a empresa cresce, reorganiza equipes ou passa a utilizar novas áreas.
O acompanhamento deve envolver os responsáveis definidos no projeto.
TI, RH, segurança e gestores podem contribuir para verificar se os registros continuam úteis, se as permissões correspondem às funções atuais e se os procedimentos de contingência permanecem conhecidos.
A manutenção da qualidade do controle depende dessa revisão contínua, e não somente da configuração inicial.
Critérios para preparar uma avaliação
Antes de solicitar uma análise de solução, reúna:
- Planta ou descrição dos pontos de entrada, saída e áreas restritas;
- Perfis de usuários, incluindo colaboradores, visitantes e prestadores;
- Regras atuais de autorização e responsáveis por aprová-las;
- Períodos de maior fluxo e situações que exigem controle diferenciado;
- Necessidade de registro de acesso, jornada ou ambos;
- Sistemas de controle de ponto e gestão de pessoas que possam participar da integração;
- Requisitos da equipe de TI sobre infraestrutura, usuários administrativos e dados;
- Procedimentos esperados para exceções e contingências;
- Necessidade de instalação direta ou apenas fornecimento de equipamentos;
- Critérios para treinamento, documentação e revisão das permissões.
Com essas informações, o fornecedor consegue compreender melhor o contexto e propor uma configuração coerente com os processos existentes.
A REPRELOGIOS reúne experiência de mais de 30 anos em sistemas para controle de ponto e soluções de controle de acesso, atuando como distribuidora, fornecedora e prestadora de serviços.
Essa atuação permite avaliar a necessidade apresentada sob diferentes perspectivas, sempre considerando que a solução deve ser ajustada ao ambiente e às regras de cada organização.
Conformidade, privacidade e cuidados com os registros
Um sistema de controle de acesso registra eventos relacionados à circulação de pessoas em determinados ambientes.
Esses registros podem envolver colaboradores, visitantes, gestores, prestadores de serviço e responsáveis pela segurança da informação.
Por isso, a implantação deve ser tratada como uma decisão de governança, e não apenas como a instalação de catracas, leitores biométricos ou cartões de acesso.
Defina a finalidade de cada registro
Antes de configurar o sistema, a organização deve esclarecer por que cada informação será coletada e utilizada.
A finalidade pode estar relacionada à autorização de entrada, à restrição de áreas críticas, ao acompanhamento do fluxo de pessoas, à apuração de ocorrências ou ao apoio a processos internos de gestão.
Em determinados projetos, os registros de acesso também podem se relacionar ao controle de ponto, mas autenticar uma pessoa na entrada não é necessariamente o mesmo que validar uma jornada de trabalho.
Essa distinção ajuda a evitar o uso indiscriminado dos dados.
O registro deve ser compatível com a finalidade definida, acessível somente a quem precisa consultá-lo e mantido de acordo com uma política interna previamente estabelecida.
RH, gestores, segurança patrimonial e tecnologia podem ter necessidades diferentes, mas isso não significa que todos devam visualizar as mesmas informações.
Controle permissões e acessos administrativos
A organização deve estabelecer perfis de acesso para os usuários do sistema.
Um responsável pela administração técnica pode precisar configurar dispositivos e permissões, enquanto um gestor pode necessitar apenas de relatórios relacionados à sua área.
O RH pode consultar informações relevantes para processos de pessoas, e a equipe de segurança pode acompanhar eventos necessários à proteção do ambiente.
Esses acessos precisam ser definidos, revisados e removidos quando deixarem de ser necessários.
Também é recomendável documentar quem pode criar, alterar, bloquear ou excluir permissões de entrada.
A segregação de responsabilidades reduz o risco de mudanças indevidas e facilita a identificação de responsabilidades em caso de inconsistências.
Sempre que possível, a empresa deve manter procedimentos para revisão periódica de usuários, áreas autorizadas e credenciais de administradores.
Estabeleça critérios de retenção
Manter registros por tempo indeterminado não é uma prática automaticamente adequada.
O período de retenção deve considerar a finalidade do dado, as políticas internas, as necessidades operacionais e as obrigações aplicáveis ao contexto da organização.
Empresas, estabelecimentos comerciais e condomínios podem ter cenários distintos, portanto uma regra útil para um ambiente não deve ser aplicada a outro sem avaliação.
A política de retenção deve indicar quais registros são mantidos, por quanto tempo, quem pode consultá-los e como ocorre o descarte ou a eliminação quando a conservação deixa de ser necessária.
Essa definição deve ser validada pelos responsáveis internos e quando pertinente, por profissionais habilitados a avaliar as obrigações jurídicas e regulatórias aplicáveis.
Garanta transparência com colaboradores e visitantes
As pessoas que circulam pelo ambiente devem receber informações claras sobre a existência do controle de acesso, as finalidades dos registros e os responsáveis pela administração do processo.
A comunicação precisa ser compatível com o público e com o contexto de uso, especialmente quando o sistema envolve colaboradores, visitantes ou prestadores de serviço.
A transparência não significa divulgar configurações sensíveis nem expor informações individuais sem necessidade.
Significa explicar o funcionamento geral do processo, orientar os usuários sobre as regras de entrada e indicar os canais internos responsáveis por dúvidas, solicitações ou ocorrências.
A empresa também deve avaliar como tratar situações excepcionais, como perda de cartão, alteração de função, desligamento, acesso temporário ou entrada de visitantes.
Proteja os dados e documente as políticas internas
A tecnologia precisa estar acompanhada de procedimentos.
Entre os documentos úteis estão a política de controle de acesso, a matriz de permissões, as regras para visitantes, os procedimentos de bloqueio e revisão de credenciais e as orientações para resposta a falhas ou acessos indevidos.
A documentação deve refletir a operação real, ser conhecida pelos responsáveis e passar por atualização quando houver mudança no ambiente ou nos processos.
Também é importante avaliar a proteção dos equipamentos, dos sistemas conectados e dos registros administrativos.
A organização deve alinhar essas decisões com sua área de TI ou com o responsável pela segurança da informação, considerando a arquitetura adotada, os níveis de acesso e os riscos específicos do projeto.
A aquisição de um equipamento não substitui controles internos, treinamento, monitoramento e revisão de procedimentos.
Certificação do produto não significa conformidade integral da operação
A REPRELOGIOS informa que seus produtos são certificados e homologados pelo INMETRO.
Essa informação contribui para a avaliação da qualidade comprovada dos produtos fornecidos, mas não deve ser interpretada como uma garantia automática de conformidade de toda a operação do cliente.
A conformidade depende também da forma como o sistema é configurado, das políticas adotadas, da administração das permissões, do tratamento dos registros, da orientação dos usuários e das obrigações aplicáveis ao ambiente.
Portanto, a certificação de um produto é um elemento relevante da análise, mas não substitui o planejamento, a documentação, os controles organizacionais nem a avaliação jurídica quando necessária.
Perguntas para avaliar o projeto antes da implantação
A análise dessa etapa considera os seguintes aspectos:
- Qual é a finalidade de cada tipo de registro coletado? A escolha depende do objetivo de registrar jornadas, controlar acessos ou combinar essas necessidades.
- Quais pessoas poderão consultar, alterar ou administrar as informações? Os recursos de consulta devem ser avaliados conforme as atribuições e as necessidades dos usuários.
- Como serão concedidas, revisadas e removidas as permissões de acesso? A definição deve considerar as responsabilidades de colaboradores, gestores e administradores.
- Que procedimento será aplicado a visitantes, prestadores e acessos temporários? O planejamento deve distinguir autorizações permanentes, temporárias e procedimentos de acompanhamento.
- Qual política definirá a retenção e o descarte dos registros? Os prazos e os procedimentos de guarda devem ser definidos pelos responsáveis da organização.
- Como os colaboradores e visitantes serão informados sobre o funcionamento do sistema? O planejamento deve distinguir autorizações permanentes, temporárias e procedimentos de acompanhamento.
- Quem será responsável por analisar ocorrências e responder a dúvidas? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
- Quais controles de segurança da informação serão necessários? As medidas de proteção devem ser confirmadas para acesso, armazenamento e transmissão das informações.
- A configuração prevista está alinhada às políticas internas e às necessidades do ambiente? As possibilidades de adaptação devem ser confirmadas para o cenário e o escopo contratado.
- É necessário validar obrigações específicas com o jurídico ou com outro profissional especializado? A conferência deve considerar as regras da organização antes do uso administrativo dos dados.
Ao tratar privacidade e conformidade desde o diagnóstico, a empresa reduz decisões improvisadas e melhora a governança do controle de acesso.
A REPRELOGIOS atua como distribuidora, fornecedora e prestadora de serviços em soluções de controle de acesso e sistemas para controle de ponto, com mais de 30 anos de experiência e cobertura nacional.
Em uma avaliação, sua capacidade de oferecer soluções personalizadas pode ser considerada junto com o escopo técnico, as responsabilidades de cada parte e os procedimentos necessários para a operação segura do sistema.
Por que avaliar experiência, suporte e cobertura do fornecedor?
Escolher um fornecedor de controle de acesso não deve se limitar à comparação entre catracas, leitores ou cartões.
A decisão precisa considerar a capacidade de compreender o ambiente, transformar necessidades operacionais em regras de acesso e acompanhar a solução durante seu ciclo de vida.
Essa análise ajuda a reduzir incompatibilidades entre equipamento, processos internos e sistemas corporativos.
Experiência no segmento e capacidade de diagnóstico
A experiência do fornecedor é relevante quando está associada à capacidade de fazer boas perguntas e identificar riscos antes da instalação.
O diagnóstico deve considerar o perfil dos usuários, o fluxo de pessoas, as áreas restritas, os horários de operação, a necessidade de registro, os níveis de autorização e a eventual integração com controle de ponto ou sistemas de gestão de pessoas.
Uma empresa pode precisar apenas de uma solução para organizar a entrada de colaboradores.
Outra pode necessitar de regras distintas para funcionários, visitantes, prestadores de serviço, moradores, gestores e equipes de manutenção.
Por isso, experiência não deve ser avaliada apenas pelo tempo de atuação declarado, mas também pela qualidade do levantamento técnico e pela clareza com que o fornecedor explica alternativas, limitações e responsabilidades.
No caso da REPRELOGIOS, a empresa tem mais de 30 anos de experiência no mercado e atuar com sistemas para controle de ponto e soluções de controle de acesso.
Esse histórico deve ser entendido como um elemento de avaliação, sempre associado à verificação do escopo proposto para cada ambiente e da capacidade de atendimento às necessidades específicas do cliente.
Venda de equipamento, projeto de solução ou prestação de serviço
Há uma diferença importante entre comprar um dispositivo, contratar um projeto de solução e contar com uma prestação de serviço mais ampla.
A venda de equipamento concentra-se no fornecimento de itens.
O projeto de solução envolve a análise do cenário, a definição de dispositivos, regras, integrações e responsabilidades.
Já a prestação de serviço pode incluir etapas como instalação, configuração, orientação e acompanhamento, conforme o escopo contratado.
Antes de comparar propostas, pergunte:
- O fornecedor está oferecendo apenas equipamentos ou também análise técnica do ambiente? A análise deve considerar os esclarecimentos técnicos, a documentação e as condições oferecidas.
- Quem será responsável pela definição das permissões e dos perfis de acesso? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
- A instalação e a configuração fazem parte do escopo ou precisam ser contratadas separadamente? As condições do local precisam ser comparadas aos requisitos dos equipamentos e dos sistemas.
- Como será validado o funcionamento dos registros de entrada e saída? A conferência deve considerar as regras da organização antes do uso administrativo dos dados.
- Quais informações o cliente deverá fornecer para configurar usuários, áreas e regras? As possibilidades de adaptação devem ser confirmadas para o cenário e o escopo contratado.
- A solução poderá ser ajustada caso o fluxo de pessoas ou a estrutura da empresa mude? A avaliação deve considerar a circulação real e os períodos de maior movimentação.
- Como serão tratadas dúvidas operacionais e necessidades de suporte após a implantação? As condições e os canais de atendimento devem ser confirmados para o escopo contratado.
Essas perguntas tornam a comparação mais objetiva e evitam que propostas aparentemente semelhantes sejam avaliadas somente pelo dispositivo principal.
Personalização e integração
A capacidade de personalização é essencial porque ambientes empresariais, estabelecimentos comerciais e condomínios apresentam rotinas diferentes.
O fornecedor deve compreender quais pessoas precisam acessar cada área, em quais condições a autorização pode ocorrer e que tipo de registro precisa ser consultado pelos responsáveis.
Também é importante esclarecer como o controle de acesso se relacionará com outras plataformas.
Quando há integração com controle de ponto ou sistemas de gestão de pessoas, devem ser avaliados o fluxo de dados, os campos compartilhados, as permissões administrativas, a forma de tratamento de inconsistências e quem validará as informações.
A integração não deve ser presumida apenas porque os sistemas pertencem à mesma categoria; ela precisa ser analisada tecnicamente para o cenário concreto.
No controle de acesso empresarial, a personalização pode envolver tanto a escolha dos dispositivos quanto a configuração das regras e a organização dos processos.
Um fornecedor qualificado deve explicar o que pode ser adaptado, o que depende de requisitos do ambiente e quais informações precisam ser confirmadas antes da contratação.
Instalação, fornecimento e cobertura de atendimento
A cobertura de atendimento é outro critério importante para organizações com unidades em diferentes localidades ou com necessidades de fornecimento e instalação distintas.
O cliente deve verificar se o fornecedor atua somente com entrega de equipamentos ou se também oferece instalação direta, configuração e outros serviços previstos no projeto.
A REPRELOGIOS informa atuar como distribuidora, fornecedora e prestadora de serviços, com cobertura nacional.
Essas informações ajudam a enquadrar sua atuação, mas o cliente ainda deve solicitar a descrição objetiva do que será realizado em seu caso.
É recomendável confirmar quais etapas estão incluídas, quais dependem de terceiros, quem fará a interface com a equipe de TI e quais responsabilidades permanecerão com a empresa contratante.
Uma proposta clara deve delimitar o escopo, os equipamentos considerados, as atividades técnicas, as premissas do ambiente e os pontos que exigem validação.
Sem essa definição, podem surgir interpretações diferentes sobre instalação, integração, treinamento e suporte.
Documentação, suporte e ciclo de vida
O suporte deve ser analisado como parte da continuidade operacional, e não apenas como uma etapa posterior à compra.
Solicite documentação técnica compatível com a solução, orientações de operação, critérios de atualização de permissões e indicação dos responsáveis por cada atividade.
Também é útil entender como serão registradas solicitações, dúvidas e ajustes, sem presumir prazos ou condições que não estejam formalmente definidos.
Avalie ainda se o fornecedor consegue acompanhar mudanças no ambiente, como criação de novas áreas restritas, alteração de perfis, inclusão de usuários ou necessidade de integração com outros sistemas.
A solução precisa ser compreendida como um conjunto formado por dispositivos, regras, pessoas, processos e informações.
Critérios para a reunião com fornecedores
Os critérios de avaliação incluem:
- Qual é o objetivo principal do controle de acesso no ambiente? A escolha depende do objetivo de registrar jornadas, controlar acessos ou combinar essas necessidades.
- Quais áreas exigem restrição e quais perfis poderão acessá-las? Cada perfil deve refletir a função do usuário e as informações necessárias para sua atividade.
- Quantos grupos de usuários, visitantes ou prestadores precisam ser considerados? O número depende do total de usuários, dos acessos e dos locais envolvidos na operação.
- Existe necessidade de relacionar registros de acesso com controle de ponto? O funcionamento precisa ser confirmado para as formas de marcação e as rotinas da empresa.
- Quais sistemas corporativos poderão participar da integração? A integração depende das plataformas envolvidas e deve passar por avaliação técnica.
- Quem definirá, aprovará e revisará as permissões? A distribuição das tarefas deve ser definida entre os responsáveis internos e o fornecedor.
- Quais dispositivos são adequados ao fluxo e ao nível de controle desejado? A avaliação deve considerar a circulação real e os períodos de maior movimentação.
- O escopo inclui fornecimento, instalação, configuração e orientação? A disponibilidade deve ser confirmada na proposta, distinguindo recursos incluídos de serviços adicionais.
- Que documentação técnica e operacional será entregue? Os documentos devem corresponder ao equipamento, à versão e à configuração avaliados.
- Como serão definidos suporte, responsabilidades e eventuais ajustes? Ajustes e justificativas devem seguir um procedimento definido, com responsabilidades claras.
- O fornecedor consegue atender ao modelo de operação e à localização da organização? A análise deve considerar os esclarecimentos técnicos, a documentação e as condições oferecidas.
- Quais pontos ainda dependem de avaliação técnica ou validação jurídica? A conferência deve considerar as regras da organização antes do uso administrativo dos dados.
A REPRELOGIOS pode ser considerada nesse processo por reunir, experiência superior a 30 anos, atuação nacional e participação como distribuidora, fornecedora e prestadora de serviços.
A escolha final, porém, deve se basear na aderência entre a proposta, o ambiente, os processos internos e as responsabilidades claramente documentadas.
Dessa forma, o fornecedor é avaliado não apenas pela capacidade de disponibilizar equipamentos, mas pela aptidão para apoiar uma solução de acesso coerente, integrada e sustentável.